Come CryptoDroply analizza strumenti e protocolli: la metodologia completa
22 giugno 2026
Chiunque può fare un elenco di strumenti crypto.
Internet ne è pieno. La maggior parte è costruita sui ricavi da affiliazione: gli strumenti con le commissioni di referral più alte compaiono per primi, quelli che non pagano sono assenti, e l'analisi è il testo fornito dal team marketing dello strumento. L'elenco sembra una risorsa. In realtà funziona come un catalogo pubblicitario.
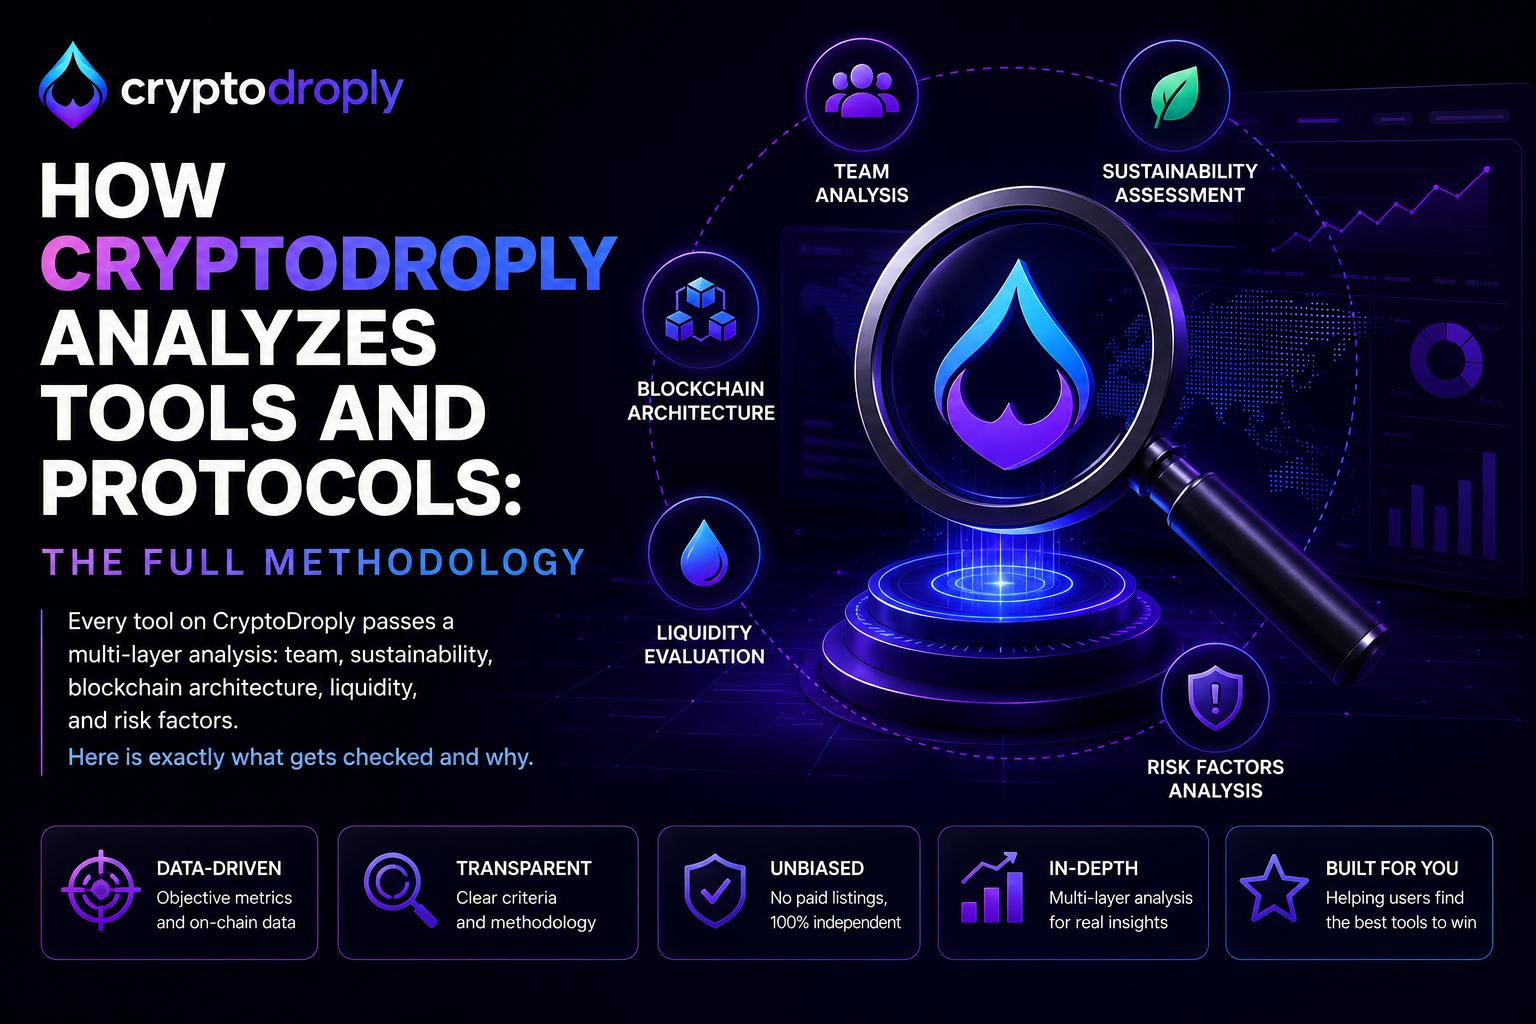
CryptoDroply è nato come risposta diretta a quel modello. Ogni strumento del database ha superato un'analisi strutturata prima di essere inserito, e la metodologia è la stessa sia che lo strumento abbia un programma di referral, un'offerta di partnership o nessun rapporto commerciale con noi.
Questo articolo spiega quella metodologia. Non per promuoverla, ma perché meriti di capire cosa copre davvero l'analisi, quali sono i suoi limiti e perché anche uno strumento che supera ogni controllo può comunque comportare rischi che nessuna analisi elimina del tutto.
La trasparenza sul processo fa parte del processo.
L'analisi parte dalla categoria
Strumenti diversi richiedono schemi di valutazione diversi
Un hardware wallet e un protocollo DeFi di yield sono entrambi strumenti crypto. Dal punto di vista del rischio e della valutazione, però, non hanno quasi nient'altro in comune. Applicare la stessa checklist a entrambi produrrebbe un'analisi solo apparentemente uniforme, che perde ciò che conta davvero in ciascun caso.
Il primo passo per valutare qualsiasi strumento su CryptoDroply è identificare a quale categoria appartiene e quali sono i fattori di rischio specifici di quella categoria. Un exchange centralizzato viene valutato soprattutto sul modello di custodia, sulla posizione regolatoria e sullo storico. Un protocollo DeFi viene valutato sull'architettura degli smart contract, sulle meccaniche di liquidità e sulla tokenomics. Uno strumento per la privacy viene valutato sul suo modello crittografico, sullo stato open source e sull'eventuale audit indipendente. Un portfolio tracker viene valutato sui permessi di accesso ai dati e sulla necessità di collegare wallet, che potrebbe creare esposizioni di sicurezza.
La categoria determina quali parametri contano di più. Quello che segue è lo schema che si applica a tutte le categorie, con approfondimenti specifici aggiunti dove sono più rilevanti.
Livello uno: il team
Chi lo sta costruendo e se può essere ritenuto responsabile
Il team dietro uno strumento è la prima e, per molti versi, la più importante delle variabili. La tecnologia può essere copiata, reindirizzata o riscritta. Il giudizio, l'integrità e la responsabilità delle persone che la costruiscono non possono essere sostituiti dalla sola architettura tecnica.
Identificabilità e storico. Il team è identificabile pubblicamente? I fondatori e i collaboratori principali hanno percorsi professionali verificabili? Sono stati associati a progetti precedenti e, in caso affermativo, che fine hanno fatto quei progetti? Un team che ha già costruito e gestito con successo altri strumenti nel settore ha un profilo di rischio molto diverso da uno che si presenta per la prima volta con una pitch deck curata.
I team anonimi non sono automaticamente esclusi nel mondo crypto. Il settore ha una vera cultura del contributo pseudonimo, e alcuni progetti ben considerati sono stati costruiti da persone che scelgono di non essere identificate pubblicamente. Ma l'anonimato alza l'asticella delle prove richieste su tutto il resto: l'architettura tecnica deve essere auditata in modo più solido, lo storico del protocollo stesso deve essere più lungo, e l'assenza di responsabilità personale deve essere compensata da una responsabilità strutturale nel codice.
Allineamento degli incentivi. Come viene compensato il team? Le allocazioni di token senza periodo di vesting sono un campanello d'allarme: permettono ai fondatori di uscire al lancio senza alcun coinvolgimento reale nel lungo periodo. Vesting lunghi con cliff, resi pubblici e verificabili onchain, sono un segnale positivo che l'interesse economico del team è legato alla salute a lungo termine del progetto.
Qualità e coerenza della comunicazione. Il team comunica con regolarità, in modo sostanziale e onesto, sia sui progressi sia sui problemi? Un team che pubblica solo aggiornamenti di marketing e tace quando qualcosa va storto mostra esattamente lo schema di comportamento che precede gli esiti peggiori in questo settore.
Livello due: sostenibilità e modello di business
Non uno schema Ponzi, non una struttura multilivello, non un castello di carte
Questo è il livello che elimina il maggior numero di strumenti dalla valutazione, perché una parte significativa di ciò che si presenta come infrastruttura finanziaria nel mondo crypto è strutturalmente insostenibile.
Il test di sostenibilità è semplice in linea di principio: da dove proviene la resa? Se un protocollo offre ricompense, dov'è l'attività economica che le genera? Esistono risposte legittime: commissioni di trading derivanti da volumi reali, interessi dei prestiti pagati da veri debitori, ricompense di staking per una reale fornitura di sicurezza alla rete. Ne esistono anche di non legittime: fondi dei primi partecipanti usati per pagare i partecipanti successivi, emissioni di token che diluiscono chi li detiene per creare l'apparenza di una resa, o strutture circolari in cui il token del protocollo è il principale collaterale per prestiti denominati nello stesso token.
La questione Ponzi non riguarda le etichette. Riguarda i meccanismi. Un sistema in cui i partecipanti attuali vengono pagati solo con il capitale dei partecipanti futuri è strutturalmente fragile, comunque lo si chiami. Quando l'afflusso di nuovi partecipanti rallenta, il sistema non riesce a sostenere i propri obblighi. Non è una previsione. È aritmetica.
Le strutture di referral multilivello sono un tema a parte. Gli strumenti che ricavano una parte significativa delle entrate dal reclutamento di nuovi utenti, anziché dall'utilità reale del prodotto, espongono i partecipanti al rischio specifico delle strutture MLM: più tardi entri, più la struttura è sopra di te e meno è reale l'attività economica a cui partecipi.
La domanda sul modello di business viene posta per ogni strumento in ogni categoria. Cosa fa davvero questo strumento che generi un valore economico sostenibile? Se la risposta richiede un ragionamento circolare, lo strumento non supera questo livello.
Livello tre: architettura blockchain e analisi tecnica
Per gli strumenti a livello di protocollo, il codice è il contratto
Per gli strumenti che operano direttamente su una blockchain, che siano protocolli DeFi, piattaforme di staking, infrastrutture bridge o qualsiasi applicazione onchain, l'analisi tecnica scende fino all'architettura degli smart contract stessi.
Audit degli smart contract. Il contratto è stato sottoposto ad audit da una società di sicurezza indipendente e riconosciuta? I report di audit sono pubblici per la maggior parte dei protocolli legittimi e contengono sia i risultati sia le risposte del team a tali risultati. Un protocollo senza audit, o con problemi critici non risolti, comporta una categoria di rischio che nessuna resa può giustificare.
La qualità dell'audit, non solo la sua esistenza. Non tutti gli audit sono uguali. Il report di una società stimata, con uno storico di vulnerabilità reali individuate, è un segnale diverso da una revisione di sicurezza autopubblicata o dal report di un'entità sconosciuta. CryptoDroply verifica chi ha condotto l'audit, quando e quale copertura ha incluso.
Aggiornabilità del contratto. Uno smart contract con funzioni amministrative di aggiornamento dà al team la possibilità di cambiare le regole dopo il deployment. Non è di per sé un'intenzione malevola, a volte gli aggiornamenti correggono bug reali, ma è un rischio di centralizzazione che va compreso con chiarezza. Un protocollo che si dichiara decentralizzato ma conserva chiavi admin in grado di modificare qualsiasi parametro del contratto non è decentralizzato quanto afferma.
Dipendenze dagli oracle. Molti protocolli DeFi si affidano a oracle di prezzo: flussi di dati esterni che dicono al contratto quanto valgono gli asset. La manipolazione degli oracle è stata il vettore di alcuni dei più grandi exploit DeFi della storia. I protocolli che usano sistemi di oracle robusti e decentralizzati, con più fonti di dati, sono nettamente più resilienti di quelli che dipendono da un singolo feed di prezzo manipolabile tramite flash loan o condizioni di mercato a bassa liquidità.
Livello quattro: liquidità e meccaniche DeFi
Dove si trovano i fondi e chi li controlla
Per i protocolli DeFi in particolare, l'analisi della liquidità è un livello a sé, perché è lì che risiedono alcuni dei rischi più sottili e pericolosi.
Concentrazione della liquidità. Chi fornisce la liquidità di un protocollo? Se un piccolo numero di wallet rappresenta la maggior parte di un pool di prestito, di uno yield farm o di una coppia di liquidità, quei wallet possono uscire contemporaneamente e destabilizzare l'intero protocollo. Una liquidità sana è distribuita su molti fornitori indipendenti, senza un singolo punto di prelievo.
Meccanismi di prelievo e blocchi di liquidità. I fornitori di liquidità possono prelevare subito o ci sono time lock? Cosa succede al protocollo se una percentuale elevata di fornitori preleva nello stesso momento? I protocolli senza alcun attrito sui prelievi possono sperimentare dinamiche da corsa agli sportelli: se la fiducia cala, tutti corrono verso l'uscita insieme, e gli ultimi a uscire ottengono le condizioni peggiori o niente del tutto.
Flussi interni di fondi e meccaniche nascoste. È la parte più tecnica dell'analisi e la più difficile da riassumere in modo semplice. Gli smart contract possono contenere logiche non evidenti dall'interfaccia utente. Strutture di commissioni che reindirizzano una parte dei fondi degli utenti verso indirizzi specifici. Condizioni in cui i wallet admin possono accedere alla treasury. Meccanismi che sembrano generare resa ma sono solo una redistribuzione di token da un gruppo di partecipanti a un altro.
Leggere il codice dei contratti non è una competenza che la maggior parte degli utenti possiede, ed è esattamente per questo che esiste questo livello di analisi. Gli strumenti su CryptoDroply sono stati valutati su queste meccaniche, e quelli per cui l'analisi del contratto rivela logiche che non corrispondono allo scopo dichiarato non vengono inseriti.
Livello cinque: il rischio residuo e perché non arriva mai a zero
Anche una buona analisi non può eliminare ogni rischio
Questa è la parte che ogni metodologia onesta deve riconoscere, e che la maggior parte delle analisi delle piattaforme evita perché mina la narrazione rassicurante che cercano di costruire.
Nessuna analisi elimina il rischio. Lo riduce, lo identifica e ti aiuta a capire quale categoria di rischio stai accettando. Il rischio non arriva mai a zero.
Gli strumenti centralizzati possono chiudere. Un'azienda può decidere di chiudere il proprio prodotto, esaurire i finanziamenti, subire un'azione regolatoria che ne impone la chiusura o semplicemente smettere di mantenerlo. Quando uno strumento centralizzato chiude, gli asset o i dati che gli utenti vi hanno depositato possono andare persi, diventare inaccessibili o essere restituiti solo in parte. È un rischio d'impresa che esiste per ogni prodotto gestito da un'azienda, a prescindere da quanto bene sia stata gestita in passato. FTX era stata sottoposta ad audit. FTX aveva finanziatori istituzionali. FTX è crollata quasi dall'oggi al domani e miliardi di fondi degli utenti sono andati persi. Il punto non è che gli audit siano inutili. Il punto è che non prevengono ogni categoria di fallimento.
I protocolli decentralizzati possono essere hackerati. La storia della DeFi è punteggiata di exploit che hanno svuotato protocolli di centinaia di milioni di dollari attraverso vulnerabilità che gli audit non avevano individuato. Ronin Network ha perso 625 milioni di dollari nel 2022 a causa della compromissione di un validator. Poly Network è stata colpita per 611 milioni di dollari. Nomad Bridge ha perso 190 milioni di dollari. Nell'esempio significativo più recente, Aave ha vissuto un evento di stress legato alla governance che ha messo in luce rischi di liquidità attorno a certi tipi di collaterale, in particolare in condizioni di mercato a bassa liquidità. Il protocollo è sopravvissuto e ha reagito, il che dice bene della resilienza del suo design, ma ha mostrato che anche i protocolli DeFi più affermati e costruiti con più cura comportano rischi di coda che emergono in condizioni di mercato specifiche.
Terra Luna: il caso che si poteva leggere
Vale la pena esaminare Terra Luna nel dettaglio perché, a differenza di molti crolli, la fragilità strutturale era visibile nelle meccaniche prima che il collasso avvenisse.
La stablecoin UST di Terra manteneva il suo peg con il dollaro non attraverso riserve in dollari, ma tramite una relazione algoritmica con il token gemello LUNA. Quando la domanda di UST era alta, LUNA veniva bruciato per coniare nuovi UST, riducendo l'offerta e sostenendo il prezzo di LUNA. Quando UST veniva riscattato, LUNA veniva coniato, aumentando l'offerta.
Il difetto fatale stava nella relazione riflessiva: se la fiducia in UST cominciava a calare, UST scambiava sotto il peg, innescando riscatti su larga scala, che avrebbero coniato enormi quantità di LUNA, che avrebbero depresso il prezzo di LUNA, che avrebbe ridotto ulteriormente la fiducia in UST, che avrebbe innescato altri riscatti. Una spirale mortale, che si autoalimentava in entrambe le direzioni.
Questo meccanismo non era nascosto. Era pubblicato nella documentazione del protocollo stesso. Gli analisti del settore crypto avevano espresso preoccupazioni in modo esplicito, per iscritto, in forum pubblici, prima del collasso. Le preoccupazioni sono state respinte o ignorate da partecipanti che ottenevano una resa annua del 20 percento tramite Anchor Protocol e non volevano esaminare cosa generasse quella resa.
La domanda di analisi che avrebbe dovuto essere posta, e che CryptoDroply pone a ogni strumento che genera resa, era quella di sostenibilità del Livello due: da dove proviene davvero la resa del 20 percento? La risposta onesta, che i documenti sostenevano se li si leggeva, era: principalmente dai grant della Terra Foundation pensati per sovvenzionare l'adozione, combinati con meccaniche riflessive del token. Non da un'attività economica sostenibile. La resa era un costo di acquisizione clienti, non un ritorno sul capitale produttivo.
Era leggibile prima che accadesse. Non con certezza, ma con segnali sufficienti per giustificare una seria cautela.
Rischio di controparte in tutte le sue forme. Anche un protocollo tecnicamente perfetto è affidabile solo quanto l'oracle che gli fornisce i prezzi, il bridge che lo collega ad altre chain, il custode che detiene gli asset sottostanti in un token wrapped e il processo di governance che potrebbe votare per cambiare qualsiasi parametro. Il rischio è stratificato e interconnesso. Un'analisi di un singolo componente preso isolatamente non coglie le dipendenze sistemiche.
Cosa produce l'analisi e cosa no
Un elenco filtrato, non una garanzia
Il risultato di questa analisi è un database di strumenti che hanno superato una valutazione strutturata su team, sostenibilità, architettura tecnica, meccaniche di liquidità e profilo di rischio. Gli strumenti che non superano anche uno solo dei livelli non vengono inseriti. Quelli che li superano vengono inseriti con il relativo contesto di rischio, non con un certificato di buona salute.
CryptoDroply non è una garanzia. È un filtro. Un filtro costruito con una metodologia coerente, applicato senza condizionamenti commerciali e aggiornato man mano che emergono nuove informazioni sugli strumenti inseriti.
La differenza tra un elenco filtrato e un elenco casuale non è che quello filtrato non contenga rischi. È che i rischi dell'elenco filtrato sono stati esaminati, compresi e dichiarati, anziché ignorati.
È una differenza significativa. Ma non equivale alla sicurezza.
FAQ
Come decide CryptoDroply quali strumenti analizzare?
Gli strumenti vengono selezionati in base alla copertura delle categorie, all'uso da parte della community e alle richieste degli utenti. Lo schema di analisi viene applicato in modo coerente, indipendentemente dal fatto che uno strumento abbia o meno un rapporto commerciale con CryptoDroply. Gli strumenti con programmi di referral non vengono prioritizzati rispetto agli altri.
Cosa succede se uno strumento su CryptoDroply si rivela in seguito problematico?
La scheda viene aggiornata con le informazioni rilevanti e, quando la valutazione del rischio cambia in modo sostanziale, lo strumento viene rimosso o segnalato. Il database è mantenuto come un documento vivo, non come un elenco statico.
Superare l'analisi di CryptoDroply significa che uno strumento è sicuro?
No. Significa che lo strumento ha superato una valutazione strutturata su più livelli e che i rischi identificati sono dichiarati. In questo settore, ogni strumento ha un rischio residuo. L'analisi riduce e chiarisce il rischio. Non lo elimina.
Perché Terra Luna viene citata come qualcosa che si sarebbe potuto individuare?
Perché la fragilità strutturale era nella documentazione pubblicata prima del collasso. Il meccanismo di peg algoritmico, la dinamica riflessiva di conio di LUNA e la resa sovvenzionata da grant erano tutti descritti pubblicamente. Il livello di sostenibilità dell'analisi di CryptoDroply, in particolare la domanda su da dove provenga davvero la resa, l'avrebbe segnalato come una criticità significativa.
Qual è la differenza tra come vengono valutati gli strumenti centralizzati e quelli decentralizzati?
Gli strumenti centralizzati vengono valutati soprattutto sulla sostenibilità del modello di business, sulla responsabilità del team, sulla posizione regolatoria e sul modello di custodia. Gli strumenti decentralizzati ricevono ulteriori livelli di analisi tecnica su architettura degli smart contract, qualità degli audit, meccaniche di liquidità e dipendenze dagli oracle. Entrambi comportano rischi residui specifici del proprio modello: gli strumenti centralizzati possono chiudere, i protocolli decentralizzati possono essere sfruttati.
L'analisi descritta in questo articolo richiede tempo. Richiede di leggere la documentazione, esaminare i contratti, verificare i percorsi dei team e porre domande a cui i materiali di marketing non sono progettati per rispondere.
La maggior parte delle piattaforme non la fa perché farla con rigore è costoso e non produce i risultati più convenienti dal punto di vista commerciale. Un'analisi approfondita di uno strumento con generose condizioni di affiliazione potrebbe concludere che lo strumento non andrebbe consigliato. Quella conclusione ha un costo.
CryptoDroply la fa comunque. Perché l'alternativa, un elenco costruito sulle commissioni anziché sull'analisi, è esattamente ciò che rende questo settore pericoloso per chi ha più bisogno di informazioni affidabili.
Ogni strumento del database ha superato questo processo. Ogni rischio che abbiamo identificato è dichiarato. Ogni limite dell'analisi stessa è riconosciuto, compreso quello fondamentale: nessuna analisi rende uno strumento di questo settore privo di rischi.
Ciò che ottieni da CryptoDroply è la migliore valutazione indipendente disponibile, applicata in modo coerente e senza condizionamenti commerciali. Cosa farne è una tua decisione, presa con informazioni migliori di quelle a cui hanno accesso la maggior parte delle persone in questo settore.
Esplora l'intero database di strumenti verificati su CryptoDroply →
I membri PRO ottengono le note di analisi complete dietro ogni scheda, incluse le segnalazioni di rischio specifiche emerse durante la valutazione e le motivazioni dietro le decisioni di inclusione o esclusione.