Il caso dei Ledger con chip spia: come acquistare un hardware wallet in sicurezza
22 ottobre 2026
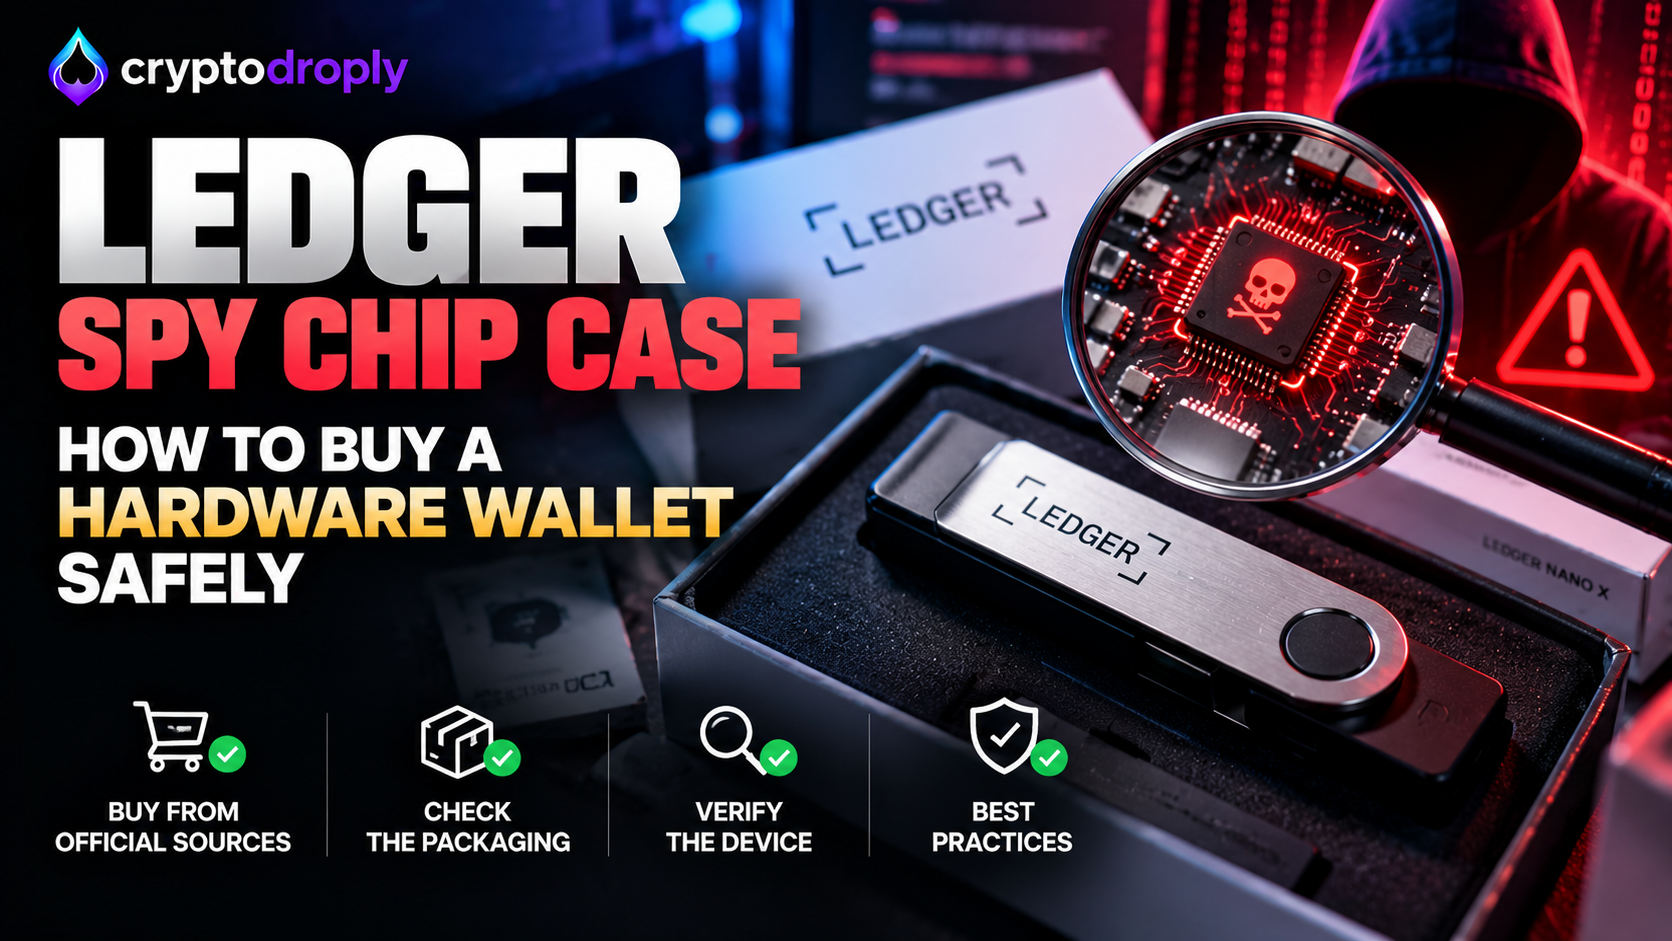
La più grande storia di sicurezza di questa settimana per chi usa i wallet non riguarda un bug di uno smart contract. Riguarda un attacco fisico agli hardware wallet. Il caso mostra che il luogo in cui acquisti un dispositivo conta quanto la marca che scegli.
Cosa è successo
Ledger ha confermato che alcuni dei suoi dispositivi venduti tramite il rivenditore del Sud-Est asiatico CryptoBilis sono stati compromessi con un impianto hardware che ha svuotato i wallet degli utenti. Il 9 ottobre Ledger ha dichiarato di aver aperto un'indagine e ha chiesto a CryptoBilis di smettere di vendere e spedire dispositivi Ledger.
L'entità della perdita non è ancora chiara. I ricercatori onchain stimano che la violazione abbia svuotato fino a 93,2 milioni di $ su 300 wallet. Altri resoconti indicano perdite intorno a 86 milioni di $. Ledger non ha confermato nessuna cifra.
Come ha funzionato l'attacco
Ledger ha descritto l'accaduto come un attacco alla supply chain. L'azienda lo ha definito un attacco fisico, non una violazione del suo software o dei suoi sistemi interni.
Quando un utente configurava il dispositivo e lo schermo mostrava la frase di recupero, un microcontrollore all'interno riconosceva le parole e le inviava via LTE usando una eSIM. La frase di recupero è la chiave principale di un wallet. Chiunque la possieda può ricreare il wallet altrove e spostare i fondi senza il dispositivo fisico.
I primi resoconti descrivevano il metodo in modo diverso. Uno sosteneva che gli attaccanti avessero sostituito le istruzioni stampate con seed phrase generate in anticipo. Ledger ha detto che non è ancora chiaro esattamente come o quando i dispositivi siano stati manomessi. Considera i dettagli come in evoluzione.
Alcuni segnali di allarme erano pubblici. I ricercatori hanno detto che i dispositivi manomessi erano in vendita a quasi metà del prezzo dell'hardware originale.
Cosa significa e cosa non significa
Questa non è la prova che gli hardware wallet siano compromessi in generale. Secondo i resoconti, i risultati non indicano un difetto negli hardware wallet nel loro complesso. Il Secure Element di Ledger non è stato compromesso, ma la rete di rivenditori ha creato un punto debole che gli attaccanti hanno sfruttato. I dispositivi venduti direttamente da Ledger finora non risultano interessati.
Il rischio resta comunque reale per chi acquista da terzi. Il ricercatore Mark Karpelès ha trovato un wallet violato arrivato tramite Amazon Giappone, acquistato da un venditore cinese e spedito dalla Malesia.
Il settore ha reagito:
- Ledger ha sospeso la distribuzione tramite rivenditori in sette mercati asiatici, e anche il rivenditore europeo MediaMarkt ha interrotto le vendite.
- Il produttore concorrente Trezor ha chiuso il suo programma di rivenditori per precauzione.
- OneKey sta rivedendo la propria rete di distributori.
- Tether ha congelato circa 10 milioni di $ in USDT collegati al furto.
Cosa non è ancora verificato
Il fondatore di Binance Changpeng Zhao ha affermato che gli attaccanti avrebbero acquistato il rivenditore, ma né Ledger né CryptoBilis lo hanno confermato. Non lo riportiamo come un fatto.
Zhao ha anche suggerito un periodo di attesa per i nuovi dispositivi. Consiglia di aspettare almeno due settimane prima di affidare a un nuovo hardware wallet fondi consistenti. È il consiglio di una sola persona, non uno standard ufficiale. È un livello di protezione extra ragionevole, perché un lotto compromesso potrebbe mostrare i primi furti in quel periodo, permettendo agli analisti di dare l'allarme.
Cosa fare
Se hai acquistato un Ledger da CryptoBilis:
- Ledger consiglia di non avviare la configurazione se non l'hai ancora fatto.
- Se hai già configurato il dispositivo, valuta di spostare gli asset su un nuovo dispositivo Ledger con una nuova seed.
- Se pensi che il tuo dispositivo sia stato modificato, consulta le linee guida di ispezione di Ledger e rispedisci all'azienda le unità sospette.
- Contatta il supporto Ledger tramite i canali ufficiali e presenta una denuncia alle forze dell'ordine locali.
Per tutti gli altri:
- Acquista direttamente. Usa il sito ufficiale del produttore. Ledger sconsiglia fortemente di acquistare da rivenditori non autorizzati, dove c'è il rischio di dispositivi contraffatti o modificati.
- Diffida dei grandi sconti. Un prezzo molto inferiore a quello ufficiale è un segnale di allarme, come ha mostrato il caso CryptoBilis.
- Ispeziona la confezione. Controlla sigilli e contenuto in base alle indicazioni del produttore. Non usare un dispositivo che arriva già configurato o con una frase di recupero già stampata.
- Crea tu la seed. Generala sul dispositivo durante la configurazione, poi scrivila offline. Non digitarla mai su un telefono, un computer o un sito web.
- Parti con poco e aspetta. Invia prima un piccolo importo di prova. Valuta di rimandare i trasferimenti più grandi di un paio di settimane e tieni d'occhio le notizie di sicurezza sul tuo modello.
- Mantieni aggiornati software e dispositivi. Scarica le app solo da fonti ufficiali.
- Rispetta le leggi locali. Conserva la documentazione che potrebbe servirti per la dichiarazione fiscale e usa i canali ufficiali se devi segnalare una perdita.
La lezione è semplice. Gli hardware wallet eliminano la necessità di affidare le tue chiavi a un exchange, ma non eliminano ogni rischio di sicurezza. La self-custody funziona al meglio quando controlli anche la provenienza del dispositivo.
Fonti
- Ledger conferma l'impianto di un chip spia dietro i furti di crypto dai wallet, BleepingComputer
- Ledger dice che un chip "spia" nei dispositivi Ledger di CryptoBilis trasmetteva le chiavi dei wallet, CoinDesk
- Ledger rivede le politiche sui rivenditori dopo l'attacco con chip spia agli hardware wallet, Quartz
- Hardware wallet crypto acquistati in negozio avevano chip segreti installati, Tom's Hardware
- Gli hacker hanno acquistato un rivenditore Ledger, poi hanno venduto wallet manomessi, 24/7 Wall St.
- Ledger conferma un impianto hardware nei wallet legati a un rivenditore, BigGo Finance
- Cos'è un hardware wallet? Il cold storage crypto spiegato, Decrypt
- Persone derubate di crypto da un minuscolo chip impiantato nel loro hardware, PC Gamer
- Il fondatore di Binance CZ avverte gli utenti crypto di mettere in quarantena i nuovi wallet dopo l'attacco da 86 milioni di $, Crypto Economy
- Il fondatore di Binance CZ invita alla "quarantena" dei wallet, U.Today
- Il fondatore di Binance CZ invita alla "quarantena" dei wallet, TradingView News
Questo articolo ha solo scopo informativo e non costituisce consulenza finanziaria.