
Wie CryptoDroply Tools und Protokolle analysiert: Die vollständige Methodik
22 June 2026
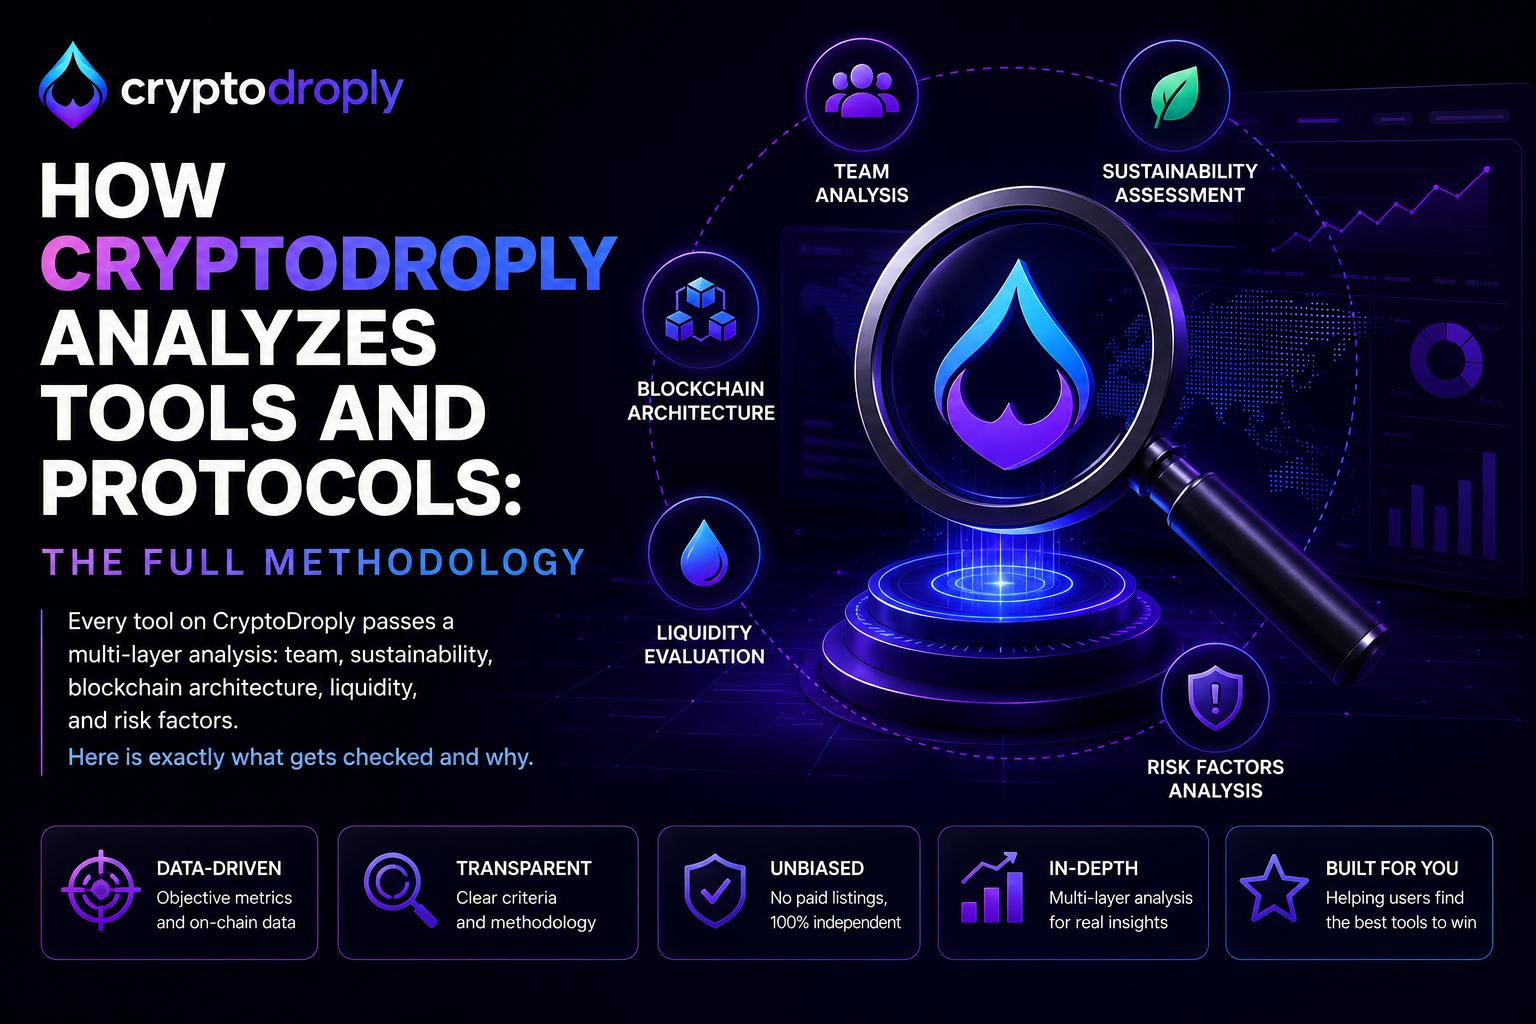
Jeder kann eine Liste mit Crypto-Tools erstellen.
Das Internet ist voll davon. Die meisten werden nach Affiliate-Einnahmen zusammengestellt: Die Tools mit den höchsten Empfehlungsprovisionen stehen ganz oben, die, die nichts zahlen, fehlen, und die Analyse besteht aus dem Text, den das Marketingteam des Tools geliefert hat. Die Liste sieht aus wie eine Ressource. Tatsächlich funktioniert sie wie ein Werbekatalog.
CryptoDroply wurde als direkte Antwort auf dieses Modell aufgebaut. Jedes Tool in der Datenbank hat vor der Aufnahme eine strukturierte Analyse durchlaufen, und die Methodik ist dieselbe, unabhängig davon, ob das Tool ein Empfehlungsprogramm, ein Partnerschaftsangebot oder gar keine kommerzielle Beziehung zu uns hat.
Dieser Artikel erklärt diese Methodik. Nicht, um sie zu bewerben, sondern weil du verstehen solltest, was die Analyse tatsächlich abdeckt, wo ihre Grenzen liegen und warum selbst ein Tool, das jede Prüfung besteht, Risiken tragen kann, die keine Analyse vollständig beseitigt.
Transparenz über den Prozess ist Teil des Prozesses.
Die Analyse beginnt mit der Kategorie
Unterschiedliche Tools erfordern unterschiedliche Bewertungsrahmen
Eine Hardware-Wallet und ein DeFi-Yield-Protokoll sind beide Crypto-Tools. Aus Risiko- und Bewertungssicht haben sie kaum etwas anderes gemeinsam. Dieselbe Checkliste auf beide anzuwenden würde eine oberflächlich einheitliche Analyse ergeben, die verfehlt, was im jeweiligen Fall wirklich zählt.
Der erste Schritt bei der Bewertung jedes Tools auf CryptoDroply ist, die Kategorie zu bestimmen und die kategoriespezifischen Risikofaktoren zu identifizieren. Eine zentralisierte Exchange wird vor allem nach Verwahrungsmodell, regulatorischem Status und Erfolgsbilanz bewertet. Ein DeFi-Protokoll wird nach Smart-Contract-Architektur, Liquiditätsmechanik und Tokenomics bewertet. Ein Privacy-Tool wird nach seinem kryptografischen Modell, seinem Open-Source-Status und danach bewertet, ob es unabhängig geprüft wurde. Ein Portfolio-Tracker wird nach den Datenzugriffsberechtigungen bewertet und danach, ob er Wallet-Verbindungen verlangt, die Sicherheitsrisiken schaffen könnten.
Die Kategorie bestimmt, welche Parameter am wichtigsten sind. Im Folgenden steht der Rahmen, der für alle Kategorien gilt, ergänzt um kategoriespezifische Tiefe dort, wo sie am relevantesten ist.
Ebene eins: Das Team
Wer baut es und kann es zur Verantwortung gezogen werden
Das Team hinter einem Tool ist die erste und in vieler Hinsicht wichtigste Variable. Technologie kann kopiert, umgelenkt oder neu geschrieben werden. Urteilsvermögen, Integrität und Verantwortlichkeit der Menschen, die sie bauen, lassen sich nicht allein durch technische Architektur ersetzen.
Identifizierbarkeit und Erfolgsbilanz. Ist das Team öffentlich identifizierbar? Haben die Gründer und wichtigen Mitwirkenden überprüfbare berufliche Werdegänge? Waren sie an früheren Projekten beteiligt, und wenn ja, was ist aus diesen Projekten geworden? Ein Team, das früher Tools in diesem Bereich gebaut und erfolgreich betrieben hat, hat ein deutlich anderes Risikoprofil als eines, das zum ersten Mal mit einem glänzenden Pitchdeck auftaucht.
Anonyme Teams sind in Crypto nicht automatisch ein Ausschlusskriterium. Der Bereich hat eine echte Kultur pseudonymer Mitarbeit, und einige angesehene Projekte wurden von Menschen gebaut, die sich bewusst nicht öffentlich zu erkennen geben. Aber Anonymität hebt die Beweislast an allen anderen Stellen: Die technische Architektur muss gründlicher geprüft sein, die Erfolgsbilanz des Protokolls selbst muss länger sein, und das Fehlen persönlicher Verantwortlichkeit muss durch strukturelle Verantwortlichkeit im Code ausgeglichen werden.
Anreizausrichtung. Wie wird das Team vergütet? Token-Zuteilungen ohne Vesting-Zeitraum sind ein Warnsignal: Sie erlauben es den Gründern, beim Start auszusteigen, ohne langfristig selbst etwas im Spiel zu haben. Lange Vesting-Pläne mit Cliffs, die öffentlich bekannt gemacht und onchain überprüfbar sind, sind ein positives Signal dafür, dass das finanzielle Interesse des Teams an die langfristige Gesundheit des Projekts gebunden ist.
Qualität und Konsistenz der Kommunikation. Kommuniziert das Team regelmäßig, inhaltlich und ehrlich, sowohl über Fortschritte als auch über Probleme? Ein Team, das nur Marketing-Updates postet und verstummt, sobald etwas schiefgeht, zeigt genau das Verhaltensmuster, das den schlimmsten Ausgängen in diesem Bereich vorausgeht.
Ebene zwei: Nachhaltigkeit und Geschäftsmodell
Kein Ponzi, keine Multi-Level-Struktur, kein Kartenhaus
Auf dieser Ebene scheiden die meisten Tools aus, denn ein erheblicher Teil dessen, was sich in Crypto als Finanzinfrastruktur präsentiert, ist strukturell nicht nachhaltig.
Der Nachhaltigkeitstest ist im Prinzip einfach: Woher kommt die Rendite? Wenn ein Protokoll Erträge anbietet, wo findet die wirtschaftliche Aktivität statt, die diese Erträge erzeugt? Es gibt legitime Antworten: Handelsgebühren aus echtem Volumen, Kreditzinsen von echten Kreditnehmern, Staking-Belohnungen für die tatsächliche Absicherung des Netzwerks. Es gibt auch illegitime: Gelder früherer Teilnehmer, die Erträge späterer Teilnehmer bezahlen, Token-Emissionen, die bestehende Halter verwässern, um den Anschein von Rendite zu erzeugen, oder zirkuläre Strukturen, in denen der eigene Token des Protokolls die wichtigste Sicherheit für Kredite ist, die auf denselben Token lauten.
Bei der Ponzi-Frage geht es nicht um Etiketten. Es geht um Mechanik. Ein System, in dem die aktuellen Teilnehmer nur aus dem Kapital zukünftiger Teilnehmer bezahlt werden, ist strukturell fragil, egal wie es genannt wird. Wenn der Zustrom neuer Teilnehmer nachlässt, kann das System seine Verpflichtungen nicht mehr tragen. Das ist keine Prognose. Das ist Arithmetik.
Mehrstufige Empfehlungsstrukturen sind ein separates Thema. Tools, die einen wesentlichen Teil ihrer Einnahmen aus der Anwerbung neuer Nutzer statt aus echtem Produktnutzen erzielen, setzen Teilnehmer dem spezifischen Risiko von MLM-Strukturen aus: Je später du einsteigst, desto mehr der Struktur liegt über dir und desto weniger echte wirtschaftliche Aktivität steckt in dem, woran du teilnimmst.
Die Frage nach dem Geschäftsmodell wird bei jedem Tool in jeder Kategorie gestellt. Was tut dieses Tool tatsächlich, das nachhaltigen wirtschaftlichen Wert erzeugt? Wenn die Antwort einen Zirkelschluss erfordert, besteht das Tool diese Ebene nicht.
Ebene drei: Blockchain-Architektur und technische Analyse
Bei Tools auf Protokollebene ist der Code der Vertrag
Bei Tools, die direkt auf einer Blockchain arbeiten, seien es DeFi-Protokolle, Staking-Plattformen, Bridge-Infrastruktur oder jede andere Onchain-Anwendung, geht die technische Analyse bis in die Architektur der Smart Contracts selbst.
Smart-Contract-Audits. Wurde der Contract von einer anerkannten unabhängigen Sicherheitsfirma geprüft? Audit-Berichte sind für die meisten seriösen Protokolle öffentlich verfügbar und enthalten sowohl die Befunde als auch die Antworten des Teams darauf. Ein Protokoll ohne Audit oder mit kritischen Befunden, die nicht behoben wurden, trägt eine Art von Risiko, die keine noch so hohe Rendite rechtfertigen kann.
Audit-Qualität, nicht nur Audit-Existenz. Nicht alle Audits sind gleichwertig. Ein Bericht einer angesehenen Firma mit nachweislicher Erfahrung im Aufspüren echter Schwachstellen ist ein anderes Signal als eine selbst veröffentlichte Sicherheitsprüfung oder ein Bericht einer unbekannten Stelle. CryptoDroply prüft, wer das Audit durchgeführt hat, wann und was es abgedeckt hat.
Upgrade-Fähigkeit von Contracts. Ein Smart Contract mit administrativen Upgrade-Funktionen gibt dem Team die Möglichkeit, die Regeln nach dem Deployment zu ändern. Das ist nicht grundsätzlich böswillig, denn Upgrades beheben manchmal echte Fehler, aber es ist ein Zentralisierungsrisiko, das klar verstanden werden muss. Ein Protokoll, das behauptet, dezentralisiert zu sein, aber Admin-Keys behält, mit denen sich jeder Parameter im Contract ändern lässt, ist nicht so dezentral, wie es behauptet.
Oracle-Abhängigkeiten. Viele DeFi-Protokolle verlassen sich auf Preis-Oracles: externe Datenfeeds, die dem Contract mitteilen, was Assets wert sind. Oracle-Manipulation war der Angriffsweg für einige der größten DeFi-Exploits der Geschichte. Protokolle, die robuste, dezentralisierte Oracle-Systeme mit mehreren Datenquellen nutzen, sind deutlich widerstandsfähiger als solche, die von einem einzigen Preisfeed abhängen, der über Flash Loans oder bei geringer Marktliquidität manipuliert werden kann.
Ebene vier: Liquidität und DeFi-Mechanik
Wo das Geld liegt und wer es kontrolliert
Speziell bei DeFi-Protokollen ist die Liquiditätsanalyse eine eigene Ebene, weil dort einige der subtilsten und gefährlichsten Risiken liegen.
Liquiditätskonzentration. Wer stellt die Liquidität für ein Protokoll bereit? Wenn eine kleine Zahl von Wallets den Großteil eines Lending-Pools, einer Yield Farm oder eines Liquiditätspaars ausmacht, können diese Wallets gleichzeitig aussteigen und das gesamte Protokoll destabilisieren. Gesunde Liquidität ist breit auf viele unabhängige Anbieter verteilt, ohne einen einzelnen Punkt für Abhebungen.
Abhebungsmechanismen und Liquiditätssperren. Können Liquiditätsanbieter sofort abheben, oder gibt es Zeitsperren? Was passiert mit dem Protokoll, wenn ein großer Prozentsatz der Liquiditätsanbieter gleichzeitig abhebt? Protokolle ohne Abhebungshürden können Bank-Run-Dynamiken erleben: Sinkt das Vertrauen, drängen alle gleichzeitig zum Ausgang, und die Letzten erhalten die schlechtesten Konditionen oder gar nichts.
Interne Geldflüsse und versteckte Mechanik. Das ist der technischste Teil der Analyse und der am schwierigsten einfach zusammenzufassende. Smart Contracts können Logik enthalten, die in der Benutzeroberfläche nicht offensichtlich ist. Gebührenstrukturen, die einen Teil der Nutzergelder an bestimmte Adressen umleiten. Bedingungen, unter denen Admin-Wallets auf die Treasury zugreifen können. Mechanismen, die wie Renditeerzeugung aussehen, aber in Wirklichkeit nur eine Token-Umverteilung von einem Teilnehmerpool zum anderen sind.
Contract-Code zu lesen ist keine Fähigkeit, die die meisten Nutzer haben, und genau deshalb gibt es diese Analyseebene. Die Tools auf CryptoDroply wurden auf diese Mechaniken hin bewertet, und diejenigen, bei denen die Contract-Analyse Logik offenbart, die nicht zum erklärten Zweck passt, werden nicht gelistet.
Ebene fünf: Restrisiko und warum es nie null erreicht
Auch eine gute Analyse kann nicht alles Risiko beseitigen
Das ist der Teil, den jede ehrliche Methodik anerkennen muss und den die meisten Plattformanalysen vermeiden, weil er die beruhigende Erzählung untergräbt, die sie aufbauen wollen.
Keine Analyse beseitigt Risiko. Sie verringert es, benennt es und hilft dir zu verstehen, welche Art von Risiko du eingehst. Das Risiko erreicht nie null.
Zentralisierte Tools können schließen. Ein Unternehmen kann beschließen, sein Produkt einzustellen, das Geld kann ausgehen, eine behördliche Maßnahme kann die Schließung erzwingen, oder das Tool wird einfach nicht mehr gepflegt. Wenn ein zentralisiertes Tool schließt, können die dort gespeicherten Assets oder Daten verloren, unzugänglich oder nur teilweise zurückgegeben werden. Dieses Geschäftsrisiko besteht bei jedem von einem Unternehmen betriebenen Produkt, egal wie gut das Unternehmen in der Vergangenheit geführt wurde. FTX wurde geprüft. FTX hatte institutionelle Investoren. FTX brach fast über Nacht zusammen, und Milliarden an Nutzergeldern gingen verloren. Es geht nicht darum, dass Audits nutzlos sind. Es geht darum, dass sie nicht jede Art von Versagen verhindern.
Dezentralisierte Protokolle können gehackt werden. Die Geschichte von DeFi ist gespickt mit Exploits, die Protokolle um Hunderte Millionen Dollar erleichtert haben, über Schwachstellen, die in Audits nicht entdeckt wurden. Das Ronin Network verlor 2022 durch die Kompromittierung von Validatoren 625 Millionen $. Poly Network wurde um 611 Millionen $ ausgenutzt. Nomad Bridge verlor 190 Millionen $. Im jüngsten bedeutenden Beispiel erlebte Aave ein Governance-bezogenes Stressereignis, das Liquiditätsrisiken bei bestimmten Collateral-Typen aufzeigte, insbesondere bei geringer Marktliquidität. Das Protokoll überstand das Ereignis und reagierte darauf, was für die Widerstandsfähigkeit seines Designs spricht, aber es zeigte, dass selbst die etabliertesten und sorgfältigst gebauten DeFi-Protokolle Tail-Risiken tragen, die unter bestimmten Marktbedingungen auftreten.
Terra Luna: Der Fall, der sich hätte lesen lassen
Terra Luna verdient eine genauere Betrachtung, weil die strukturelle Fragilität, anders als bei vielen Zusammenbrüchen, schon vor dem Kollaps in der Mechanik sichtbar war.
Der Stablecoin UST von Terra hielt seine Dollar-Bindung nicht durch Dollar-Reserven, sondern durch eine algorithmische Beziehung zu seinem Schwestertoken LUNA. Bei hoher Nachfrage nach UST wurde LUNA verbrannt, um neues UST zu prägen, was das Angebot verringerte und den LUNA-Preis stützte. Bei der Rücknahme von UST wurde LUNA geprägt, was das Angebot erhöhte.
Der fatale Fehler lag in der reflexiven Beziehung: Wenn das Vertrauen in UST zu sinken begann, würde UST unter seiner Bindung handeln und umfangreiche Rücknahmen auslösen, die enorme Mengen LUNA prägen würden, was den LUNA-Preis drücken und das Vertrauen in UST weiter verringern würde, was wiederum mehr Rücknahmen auslösen würde. Eine Todesspirale, in beide Richtungen selbstverstärkend.
Dieser Mechanismus war nicht versteckt. Er stand in der eigenen Dokumentation des Protokolls. Analysten im Crypto-Bereich äußerten ausdrücklich Bedenken dazu, schriftlich, in öffentlichen Foren, vor dem Zusammenbruch. Die Bedenken wurden von Teilnehmern abgetan oder ignoriert, die über das Anchor Protocol 20 Prozent Jahresrendite erhielten und nicht prüfen wollten, was diese Rendite erzeugte.
Die Frage, die hätte gestellt werden sollen und die CryptoDroply bei jedem renditeerzeugenden Tool stellt, war die Nachhaltigkeitsfrage aus Ebene zwei: Woher kommen die 20 Prozent Rendite tatsächlich? Die ehrliche Antwort, die die Dokumente bei sorgfältigem Lesen hergaben, lautete: vor allem aus Zuschüssen der Terra Foundation, die die Verbreitung subventionieren sollten, kombiniert mit reflexiver Token-Mechanik. Nicht aus nachhaltiger wirtschaftlicher Aktivität. Die Rendite waren Kundengewinnungskosten, keine Rendite auf produktives Kapital.
Das war lesbar, bevor es geschah. Nicht mit Sicherheit, aber mit genug Signalen, um ernsthafte Vorsicht zu rechtfertigen.
Gegenparteirisiko in all seinen Formen. Selbst ein technisch perfektes Protokoll ist nur so zuverlässig wie das Oracle, das ihm Preise liefert, die Bridge, die es mit anderen Chains verbindet, der Verwahrer, der die zugrunde liegenden Assets in einem Wrapped Token hält, und der Governance-Prozess, der per Abstimmung jeden Parameter ändern könnte. Risiko ist vielschichtig und miteinander verknüpft. Eine Analyse einer einzelnen Komponente für sich übersieht die systemischen Abhängigkeiten.
Was die Analyse hervorbringt und was nicht
Eine gefilterte Liste, keine Garantie
Das Ergebnis dieser Analyse ist eine Datenbank von Tools, die eine strukturierte Bewertung in den Bereichen Team, Nachhaltigkeit, technische Architektur, Liquiditätsmechanik und Risikoprofil bestanden haben. Tools, die eine Ebene nicht bestehen, werden nicht gelistet. Tools, die bestehen, werden mit relevantem Risikokontext gelistet, nicht mit einem Unbedenklichkeitszeugnis.
CryptoDroply ist keine Garantie. Es ist ein Filter. Ein Filter, der mit einer konsistenten Methodik gebaut wurde, ohne kommerzielle Voreingenommenheit angewendet wird und aktualisiert wird, sobald neue Informationen zu gelisteten Tools verfügbar werden.
Der Unterschied zwischen einer gefilterten und einer zufälligen Liste ist nicht, dass die gefilterte Liste kein Risiko enthält. Er besteht darin, dass das Risiko auf der gefilterten Liste geprüft, verstanden und offengelegt wurde, statt ignoriert zu werden.
Das ist ein bedeutsamer Unterschied. Es ist nicht dasselbe wie Sicherheit.
FAQ
Wie entscheidet CryptoDroply, welche Tools analysiert werden?
Tools werden nach Kategorieabdeckung, Nutzung in der Community und Nutzeranfragen ausgewählt. Der Analyserahmen wird konsistent angewendet, unabhängig davon, ob ein Tool eine kommerzielle Beziehung zu CryptoDroply hat. Tools mit Empfehlungsprogrammen werden nicht gegenüber solchen ohne bevorzugt.
Was passiert, wenn bei einem Tool auf CryptoDroply später Probleme festgestellt werden?
Der Eintrag wird mit den relevanten Informationen aktualisiert, und wenn sich die Risikobewertung wesentlich ändert, wird das Tool entfernt oder markiert. Die Datenbank wird als lebendiges Dokument geführt, nicht als statische Liste.
Bedeutet das Bestehen der CryptoDroply-Analyse, dass ein Tool sicher ist?
Nein. Es bedeutet, dass das Tool eine strukturierte, mehrstufige Bewertung bestanden hat und dass die identifizierten Risiken offengelegt sind. Bei jedem Tool in diesem Bereich besteht ein Restrisiko. Die Analyse verringert und verdeutlicht Risiko. Sie beseitigt es nicht.
Warum wird Terra Luna als etwas erwähnt, das sich hätte erkennen lassen?
Weil die strukturelle Fragilität schon vor dem Zusammenbruch in der veröffentlichten Dokumentation stand. Der algorithmische Peg-Mechanismus, die reflexive LUNA-Prägungsdynamik und die durch Zuschüsse subventionierte Rendite waren alle öffentlich beschrieben. Die Nachhaltigkeitsebene der CryptoDroply-Analyse, insbesondere die Frage, woher die Rendite tatsächlich kommt, hätte dies als erhebliches Bedenken markiert.
Worin unterscheidet sich die Bewertung zentralisierter und dezentralisierter Tools?
Zentralisierte Tools werden stark nach Nachhaltigkeit des Geschäftsmodells, Verantwortlichkeit des Teams, regulatorischem Status und Verwahrungsmodell bewertet. Dezentralisierte Tools erhalten zusätzliche Ebenen technischer Analyse zu Smart-Contract-Architektur, Audit-Qualität, Liquiditätsmechanik und Oracle-Abhängigkeiten. Beide tragen Restrisiken, die zu ihrem Modell gehören: Zentralisierte Tools können schließen, dezentralisierte Protokolle können ausgenutzt werden.
Die in diesem Artikel beschriebene Analyse braucht Zeit. Sie erfordert, Dokumentation zu lesen, Contracts zu untersuchen, Werdegänge von Teams zu überprüfen und Fragen zu stellen, auf die Marketingmaterialien nicht ausgelegt sind zu antworten.
Die meisten Plattformen tun das nicht, weil es teuer ist, es gründlich zu machen, und nicht die kommerziell bequemsten Ergebnisse liefert. Eine gründliche Analyse eines Tools mit großzügigen Affiliate-Konditionen könnte zu dem Schluss kommen, dass das Tool nicht empfohlen werden sollte. Dieser Schluss kostet Geld.
CryptoDroply macht es trotzdem. Denn die Alternative, eine Liste auf Basis von Provisionen statt Analyse, ist genau das, was diesen Bereich für die Menschen gefährlich macht, die verlässliche Informationen am meisten brauchen.
Jedes Tool in der Datenbank hat diesen Prozess durchlaufen. Jedes Risiko, das wir identifiziert haben, wird offengelegt. Jede Grenze der Analyse selbst wird anerkannt, auch die grundlegende: Keine Analyse macht ein Tool in diesem Bereich risikofrei.
Was du von CryptoDroply bekommst, ist die beste verfügbare unabhängige Einschätzung, konsistent und ohne kommerzielle Voreingenommenheit angewendet. Was du mit dieser Einschätzung machst, ist deine Entscheidung, getroffen mit besseren Informationen, als die meisten Menschen in diesem Bereich je zur Verfügung haben.
Entdecke die vollständige geprüfte Tool-Datenbank auf CryptoDroply →
PRO-Mitglieder erhalten die vollständigen Analysenotizen zu jedem Tool-Eintrag, einschließlich der spezifischen Risikomarkierungen, die während der Bewertung identifiziert wurden, und der Begründung hinter den Entscheidungen zu Aufnahme oder Ausschluss.