
Comment CryptoDroply analyse les outils et les protocoles : la méthodologie complète
22 June 2026
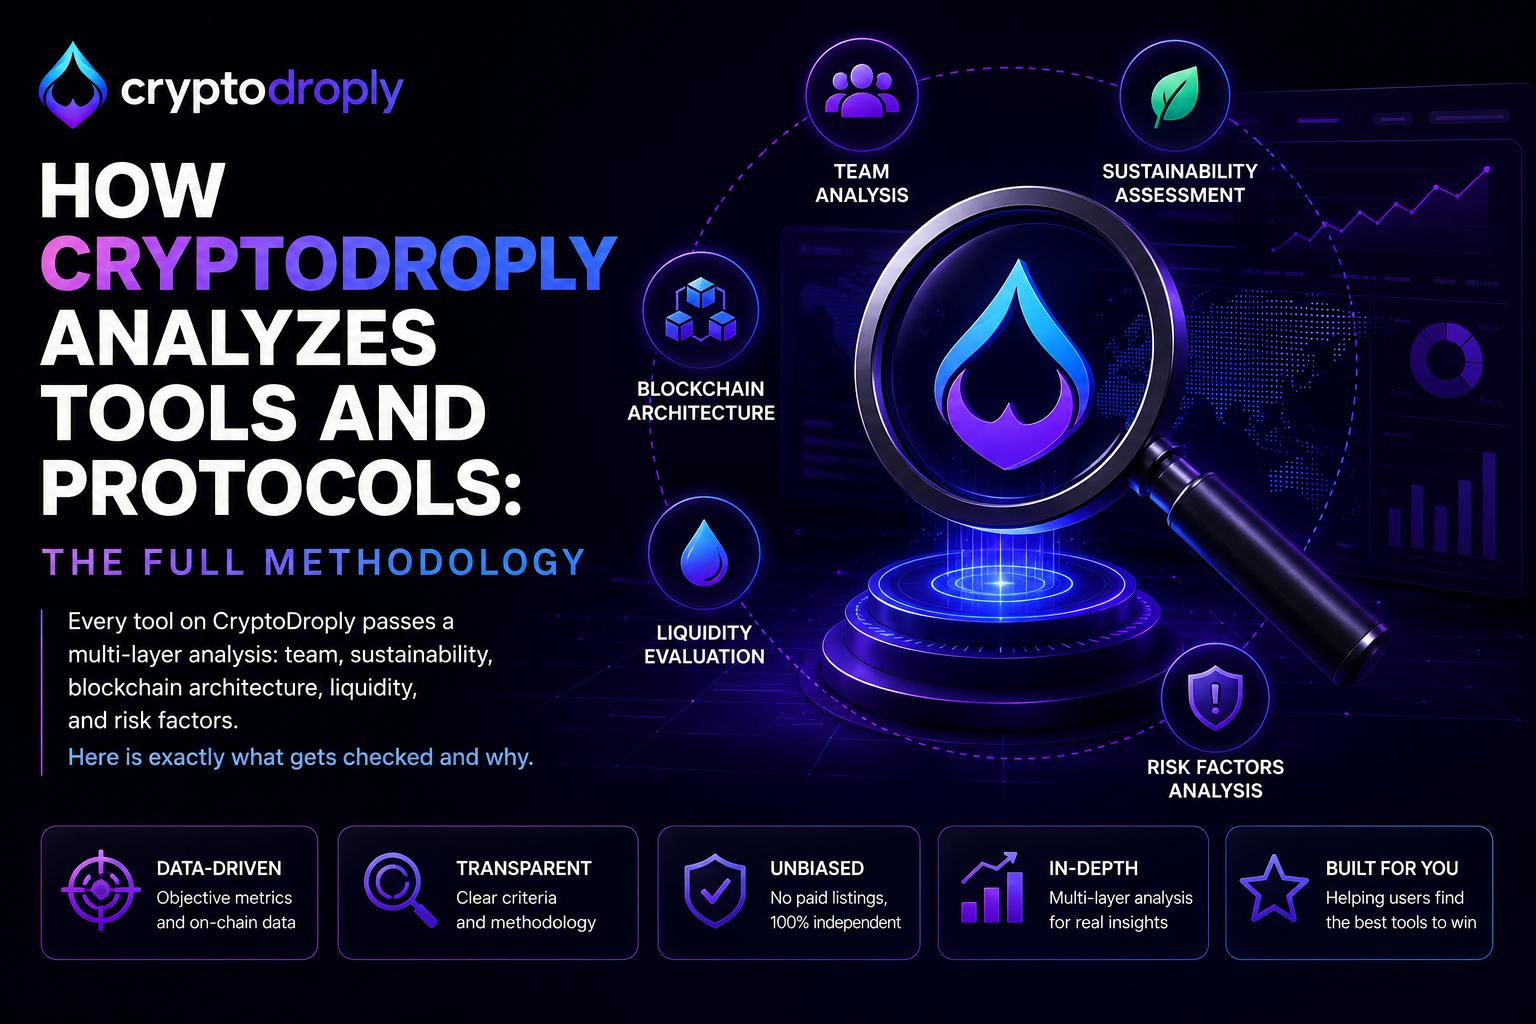
N'importe qui peut dresser une liste d'outils crypto.
Internet en regorge. La plupart sont constituées grâce aux revenus d'affiliation : les outils offrant les commissions de parrainage les plus élevées arrivent en tête, ceux qui ne paient rien sont absents, et l'analyse se résume au texte fourni par l'équipe marketing de l'outil. La liste ressemble à une ressource. Elle fonctionne comme un catalogue publicitaire.
CryptoDroply a été créé en réponse directe à ce modèle. Chaque outil de la base de données a fait l'objet d'une analyse structurée avant d'être listé, et la méthodologie est la même, que l'outil dispose d'un programme de parrainage, d'une offre de partenariat, ou d'aucune relation commerciale avec nous.
Cet article explique cette méthodologie. Non pas pour la promouvoir, mais parce que vous méritez de comprendre ce que l'analyse couvre réellement, quelles sont ses limites, et pourquoi même un outil qui réussit tous les contrôles peut encore comporter des risques qu'aucune analyse n'élimine entièrement.
La transparence sur le processus fait partie du processus.
L'analyse commence par la catégorie
Des outils différents nécessitent des cadres d'évaluation différents
Un hardware wallet et un protocole de rendement DeFi sont tous deux des outils crypto. Ils n'ont presque rien d'autre en commun du point de vue du risque et de l'évaluation. Appliquer la même grille aux deux produirait une analyse en apparence uniforme, mais qui passerait à côté de ce qui compte vraiment dans chaque cas.
La première étape de l'évaluation de tout outil sur CryptoDroply consiste à identifier sa catégorie et les facteurs de risque propres à cette catégorie. Un exchange centralisé est évalué principalement sur son modèle de garde, sa situation réglementaire et son historique. Un protocole DeFi est évalué sur l'architecture de ses smart contracts, ses mécanismes de liquidité et sa tokenomics. Un outil de confidentialité est évalué sur son modèle cryptographique, son statut open source et le fait d'avoir été audité de manière indépendante ou non. Un outil de suivi de portefeuille est évalué sur les autorisations d'accès aux données et sur la nécessité éventuelle de connecter un wallet, ce qui pourrait créer des expositions en matière de sécurité.
La catégorie détermine quels paramètres comptent le plus. Ce qui suit est le cadre qui s'applique à toutes les catégories, avec une analyse plus approfondie propre à chaque catégorie lorsque c'est le plus pertinent.
Première couche : l'équipe
Qui le construit et peut-on lui demander des comptes
L'équipe derrière un outil est la première variable, et à bien des égards la plus importante. La technologie peut être copiée, réorientée ou réécrite. Le jugement, l'intégrité et la responsabilité des personnes qui la construisent ne peuvent pas être remplacés par la seule architecture technique.
Identifiabilité et historique. L'équipe est-elle identifiable publiquement ? Les fondateurs et les contributeurs clés ont-ils des parcours professionnels vérifiables ? Ont-ils été associés à des projets antérieurs, et si oui, que sont devenus ces projets ? Une équipe qui a déjà construit et exploité avec succès des outils dans ce secteur présente un profil de risque nettement différent de celui d'une équipe qui apparaît pour la première fois avec une présentation soignée.
Les équipes anonymes ne sont pas automatiquement disqualifiantes dans la crypto. Le secteur a une véritable culture de la contribution pseudonyme, et certains projets reconnus ont été construits par des personnes qui choisissent de ne pas être identifiées publiquement. Mais l'anonymat relève le niveau d'exigence partout ailleurs : l'architecture technique doit être auditée de manière plus solide, l'historique du protocole lui-même doit être plus long, et l'absence de responsabilité personnelle doit être compensée par une responsabilité structurelle dans le code.
Alignement des incitations. Comment l'équipe est-elle rémunérée ? Les allocations de tokens sans période de vesting constituent un signal d'alerte : elles permettent aux fondateurs de sortir dès le lancement sans engagement à long terme. Des calendriers de vesting longs avec des cliffs, publiquement divulgués et vérifiables onchain, sont un signal positif indiquant que l'intérêt financier de l'équipe est lié à la santé à long terme du projet.
Qualité et régularité de la communication. L'équipe communique-t-elle régulièrement, de manière substantielle et honnête, à la fois sur les progrès et sur les problèmes ? Une équipe qui ne publie que des mises à jour marketing et se tait dès que quelque chose se passe mal adopte exactement le comportement qui précède les pires issues dans ce secteur.
Deuxième couche : durabilité et modèle économique
Ni Ponzi, ni structure multiniveau, ni château de cartes
C'est la couche qui écarte le plus grand nombre d'outils, car une part importante de ce qui se présente comme une infrastructure financière dans la crypto est structurellement non durable.
Le test de durabilité est simple en principe : d'où provient le rendement ? Si un protocole propose des rendements, où se trouve l'activité économique qui les génère ? Il existe des réponses légitimes : les frais de trading issus d'un volume réel, les intérêts de prêt payés par de vrais emprunteurs, les récompenses de staking issues d'une véritable contribution à la sécurité du réseau. Il en existe aussi d'illégitimes : les fonds des premiers participants qui paient les rendements des suivants, les émissions de tokens qui diluent les détenteurs existants pour créer l'apparence d'un rendement, ou les structures circulaires où le propre token du protocole sert de principale garantie pour des prêts libellés dans ce même token.
La question du Ponzi ne porte pas sur l'étiquette. Elle porte sur les mécanismes. Un système où les participants actuels ne sont payés qu'avec le capital des futurs participants est structurellement fragile, quel que soit son nom. Quand l'afflux de nouveaux participants ralentit, le système ne peut plus honorer ses engagements. Ce n'est pas une prédiction. C'est de l'arithmétique.
Les structures de parrainage multiniveau constituent une préoccupation distincte. Les outils qui tirent une part significative de leurs revenus du recrutement de nouveaux utilisateurs plutôt que de l'utilité réelle du produit exposent les participants au risque spécifique des structures MLM : plus vous rejoignez tard, plus la structure au-dessus de vous est grande et moins l'activité économique à laquelle vous participez est réelle.
La question du modèle économique est posée pour chaque outil, dans chaque catégorie. Que fait réellement cet outil qui génère une valeur économique durable ? Si la réponse exige un raisonnement circulaire, l'outil ne passe pas cette couche.
Troisième couche : architecture blockchain et analyse technique
Pour les outils de niveau protocole, le code fait loi
Pour les outils qui fonctionnent directement sur une blockchain, qu'il s'agisse de protocoles DeFi, de plateformes de staking, d'infrastructures de bridge ou de toute application onchain, l'analyse technique porte sur l'architecture des smart contracts eux-mêmes.
Audits de smart contracts. Le contrat a-t-il été audité par une société de sécurité indépendante reconnue ? Les rapports d'audit sont publics pour la plupart des protocoles légitimes et contiennent à la fois les constats et les réponses de l'équipe à ces constats. Un protocole sans audit, ou avec des constats critiques non traités, présente une catégorie de risque qu'aucun rendement ne peut justifier.
La qualité de l'audit, pas seulement son existence. Tous les audits ne se valent pas. Le rapport d'une société reconnue, avec un historique d'identification de vraies vulnérabilités, n'a pas la même valeur qu'une revue de sécurité autopubliée ou que le rapport d'une entité inconnue. CryptoDroply vérifie qui a mené l'audit, quand, et ce que le périmètre couvrait.
Possibilité de mise à jour du contrat. Un smart contract doté de fonctions d'administration permettant des mises à jour donne à l'équipe la capacité de modifier les règles après le déploiement. Ce n'est pas intrinsèquement malveillant, car les mises à jour corrigent parfois de véritables bugs, mais c'est un risque de centralisation qu'il faut bien comprendre. Un protocole qui se prétend décentralisé tout en conservant des clés d'administration capables de modifier n'importe quel paramètre du contrat n'est pas aussi décentralisé qu'il le prétend.
Dépendances aux oracles. De nombreux protocoles DeFi s'appuient sur des oracles de prix : des flux de données externes qui indiquent au contrat la valeur des actifs. La manipulation d'oracles a été le vecteur de certaines des plus grosses attaques DeFi de l'histoire. Les protocoles qui utilisent des systèmes d'oracles robustes et décentralisés avec plusieurs sources de données sont nettement plus résilients que ceux qui dépendent d'un seul flux de prix pouvant être manipulé via des flash loans ou des conditions de marché à faible liquidité.
Quatrième couche : liquidité et mécanismes DeFi
Où se trouve l'argent et qui le contrôle
Pour les protocoles DeFi en particulier, l'analyse de la liquidité constitue une couche à part entière, car c'est là que résident certains des risques les plus subtils et les plus dangereux.
Concentration de la liquidité. Qui fournit la liquidité d'un protocole ? Si un petit nombre de wallets représente la majorité d'un pool de prêt, d'un yield farm ou d'une paire de liquidité, ces wallets peuvent sortir simultanément et déstabiliser l'ensemble du protocole. Une liquidité saine est largement répartie entre de nombreux fournisseurs indépendants, sans point de retrait unique.
Mécanismes de retrait et verrouillages de liquidité. Les fournisseurs de liquidité peuvent-ils retirer instantanément, ou existe-t-il des verrouillages temporels ? Que se passe-t-il pour le protocole si un grand pourcentage de fournisseurs de liquidité retirent en même temps ? Les protocoles sans friction au retrait peuvent connaître des dynamiques de panique bancaire : si la confiance baisse, tout le monde se précipite vers la sortie en même temps, et les derniers à sortir reçoivent les pires conditions, voire rien du tout.
Flux de fonds internes et mécanismes cachés. C'est la partie la plus technique de l'analyse et la plus difficile à résumer simplement. Les smart contracts peuvent contenir une logique qui n'est pas évidente depuis l'interface utilisateur. Des structures de frais qui redirigent une partie des fonds des utilisateurs vers des adresses spécifiques. Des conditions dans lesquelles les wallets d'administration peuvent accéder à la trésorerie. Des mécanismes qui ressemblent à de la génération de rendement mais qui ne sont en réalité qu'une redistribution de tokens d'un groupe de participants à un autre.
Lire le code d'un contrat n'est pas une compétence que la plupart des utilisateurs possèdent, et c'est précisément pour cela que cette couche d'analyse existe. Les outils présents sur CryptoDroply ont été évalués sur ces mécanismes, et ceux pour lesquels l'analyse du contrat révèle une logique qui ne correspond pas à l'objectif affiché ne sont pas listés.
Cinquième couche : le risque résiduel et pourquoi il n'atteint jamais zéro
Même une bonne analyse ne peut pas éliminer tout risque
C'est la partie que toute méthodologie honnête doit reconnaître, et que la plupart des analyses de plateformes évitent, car elle fragilise le récit rassurant qu'elles cherchent à construire.
Aucune analyse n'élimine le risque. Elle le réduit, l'identifie et vous aide à comprendre quelle catégorie de risque vous acceptez. Le risque n'atteint jamais zéro.
Les outils centralisés peuvent fermer. Une entreprise peut décider d'arrêter son produit, manquer de financement, faire face à une action réglementaire qui impose sa fermeture, ou simplement cesser d'être maintenue. Lorsqu'un outil centralisé ferme, les actifs ou les données que les utilisateurs y ont stockés peuvent être perdus, inaccessibles ou restitués seulement en partie. C'est un risque commercial qui existe pour tout produit exploité par une entreprise, quelle que soit la qualité de sa gestion passée. FTX avait été auditée. FTX avait des investisseurs institutionnels. FTX s'est effondrée presque du jour au lendemain et des milliards de fonds d'utilisateurs ont été perdus. Le but n'est pas de dire que les audits sont inutiles. Le but est de souligner qu'ils ne préviennent pas toutes les catégories de défaillance.
Les protocoles décentralisés peuvent être piratés. L'histoire de la DeFi est ponctuée d'attaques qui ont vidé des protocoles de centaines de millions de dollars à travers des vulnérabilités non détectées lors des audits. Ronin Network a perdu 625 millions de dollars en 2022 à la suite de la compromission de validateurs. Poly Network a été attaqué pour 611 millions de dollars. Nomad Bridge a perdu 190 millions de dollars. Dans l'exemple significatif le plus récent, Aave a connu un épisode de tension lié à la gouvernance qui a mis en lumière des risques de liquidité autour de certains types de collatéral, en particulier dans des conditions de marché à faible liquidité. Le protocole a tenu et a réagi, ce qui témoigne favorablement de la résilience de sa conception, mais cela a montré que même les protocoles DeFi les plus établis et les plus soigneusement construits comportent des risques extrêmes qui émergent dans des conditions de marché spécifiques.
Terra Luna : le cas qui aurait pu être lu
Terra Luna mérite d'être examiné en détail car, contrairement à de nombreux effondrements, la fragilité structurelle était visible dans les mécanismes avant que l'effondrement ne se produise.
Le stablecoin UST de Terra maintenait son ancrage au dollar non pas grâce à des réserves en dollars, mais grâce à une relation algorithmique avec son token jumeau LUNA. Lorsque la demande pour UST était forte, des LUNA étaient brûlés pour émettre de nouveaux UST, ce qui réduisait l'offre et soutenait le prix de LUNA. Lorsque des UST étaient remboursés, des LUNA étaient émis, ce qui augmentait l'offre.
Le défaut fatal résidait dans la relation réflexive : si la confiance dans UST commençait à baisser, UST s'échangerait sous son ancrage, ce qui déclencherait des remboursements à grande échelle, qui émettraient d'énormes quantités de LUNA, ce qui ferait baisser le prix de LUNA, ce qui réduirait encore la confiance dans UST, ce qui déclencherait davantage de remboursements. Une spirale de la mort, qui s'auto-alimente dans les deux sens.
Ce mécanisme n'était pas caché. Il était publié dans la documentation du protocole lui-même. Des analystes du secteur crypto ont exprimé des inquiétudes à ce sujet de manière explicite, par écrit, sur des forums publics, avant l'effondrement. Ces inquiétudes ont été écartées ou ignorées par des participants qui touchaient un rendement annuel de 20 pour cent via Anchor Protocol et ne voulaient pas examiner ce qui générait ce rendement.
La question d'analyse qui aurait dû être posée, et que CryptoDroply pose pour chaque outil générateur de rendement, était la question de durabilité de la deuxième couche : d'où provient réellement le rendement de 20 pour cent ? La réponse honnête, que les documents confirmaient si on les lisait, était : principalement de subventions de la Terra Foundation destinées à encourager l'adoption, combinées à des mécanismes de tokens réflexifs. Pas d'une activité économique durable. Le rendement était un coût d'acquisition de clients, pas un retour sur capital productif.
Cela était lisible avant que cela n'arrive. Pas avec certitude, mais avec suffisamment de signaux pour justifier une prudence sérieuse.
Le risque de contrepartie sous toutes ses formes. Même un protocole techniquement parfait n'est fiable que dans la mesure où l'est l'oracle qui lui fournit les prix, le bridge qui le relie à d'autres chaînes, le dépositaire qui détient les actifs sous-jacents dans un wrapped token, et le processus de gouvernance qui pourrait voter la modification de n'importe quel paramètre. Le risque est stratifié et interconnecté. Une analyse d'un seul composant isolé passe à côté des dépendances systémiques.
Ce que l'analyse produit et ce qu'elle ne produit pas
Une liste filtrée, pas une garantie
Le résultat de cette analyse est une base de données d'outils qui ont passé une évaluation structurée portant sur l'équipe, la durabilité, l'architecture technique, les mécanismes de liquidité et le profil de risque. Les outils qui échouent à l'une des couches ne sont pas listés. Les outils qui réussissent sont listés avec le contexte de risque pertinent, et non avec un certificat de bonne santé.
CryptoDroply n'est pas une garantie. C'est un filtre. Un filtre construit avec une méthodologie cohérente, appliqué sans biais commercial, et mis à jour à mesure que de nouvelles informations deviennent disponibles sur les outils listés.
La différence entre une liste filtrée et une liste aléatoire n'est pas que la liste filtrée ne contient aucun risque. C'est que le risque de la liste filtrée a été examiné, compris et divulgué plutôt qu'ignoré.
C'est une différence significative. Ce n'est pas la même chose que la sécurité.
FAQ
Comment CryptoDroply décide-t-il des outils à analyser ?
Les outils sont sélectionnés en fonction de la couverture des catégories, de l'usage par la communauté et des demandes des utilisateurs. Le cadre d'analyse est appliqué de manière cohérente, que l'outil ait ou non une relation commerciale avec CryptoDroply. Les outils avec programme de parrainage ne sont pas privilégiés par rapport à ceux qui n'en ont pas.
Que se passe-t-il si un outil présent sur CryptoDroply s'avère ensuite poser problème ?
La fiche est mise à jour avec les informations pertinentes et, lorsque l'évaluation du risque change de manière significative, l'outil est retiré ou signalé. La base de données est maintenue comme un document vivant, et non comme une liste statique.
Réussir l'analyse de CryptoDroply signifie-t-il qu'un outil est sûr ?
Non. Cela signifie que l'outil a passé une évaluation structurée à plusieurs couches et que les risques identifiés sont divulgués. Un risque résiduel existe pour chaque outil de ce secteur. L'analyse réduit et clarifie le risque. Elle ne l'élimine pas.
Pourquoi Terra Luna est-il cité comme un cas qui aurait pu être identifié ?
Parce que la fragilité structurelle figurait dans la documentation publiée avant l'effondrement. Le mécanisme d'ancrage algorithmique, la dynamique réflexive d'émission de LUNA et le rendement subventionné par des aides étaient tous décrits publiquement. La couche de durabilité de l'analyse CryptoDroply, en particulier la question de l'origine réelle du rendement, l'aurait signalé comme une préoccupation majeure.
Quelle est la différence entre l'évaluation des outils centralisés et celle des outils décentralisés ?
Les outils centralisés sont évalués surtout sur la durabilité du modèle économique, la responsabilité de l'équipe, la situation réglementaire et le modèle de garde. Les outils décentralisés font l'objet de couches supplémentaires d'analyse technique portant sur l'architecture des smart contracts, la qualité des audits, les mécanismes de liquidité et les dépendances aux oracles. Les deux comportent des risques résiduels propres à leur modèle : les outils centralisés peuvent fermer, les protocoles décentralisés peuvent être exploités.
L'analyse décrite dans cet article prend du temps. Elle exige de lire la documentation, d'examiner les contrats, de vérifier les parcours des équipes et de poser des questions auxquelles les supports marketing ne sont pas conçus pour répondre.
La plupart des plateformes ne le font pas car cela coûte cher à faire rigoureusement et ne produit pas les résultats les plus commercialement avantageux. Une analyse approfondie d'un outil aux conditions d'affiliation généreuses pourrait conclure que cet outil ne devrait pas être recommandé. Cette conclusion coûte de l'argent.
CryptoDroply le fait malgré tout. Parce que l'alternative, une liste construite sur des commissions plutôt que sur l'analyse, est précisément ce qui rend ce secteur dangereux pour les personnes qui ont le plus besoin d'informations fiables.
Chaque outil de la base de données est passé par ce processus. Chaque risque que nous avons identifié est divulgué. Chaque limite de l'analyse elle-même est reconnue, y compris la limite fondamentale : aucune analyse ne rend un outil de ce secteur exempt de risque.
Ce que vous obtenez avec CryptoDroply, c'est la meilleure évaluation indépendante disponible, appliquée de manière cohérente et sans biais commercial. Ce que vous faites de cette évaluation relève de votre décision, prise avec de meilleures informations que la plupart des gens de ce secteur n'en ont jamais.
Explorez la base de données complète des outils vérifiés sur CryptoDroply →
Les membres PRO accèdent aux notes d'analyse complètes derrière chaque fiche d'outil, y compris les signaux de risque spécifiques identifiés lors de l'évaluation et le raisonnement derrière les décisions d'inclusion ou d'exclusion.