
Como a CryptoDroply analisa ferramentas e protocolos: a metodologia completa
22 June 2026
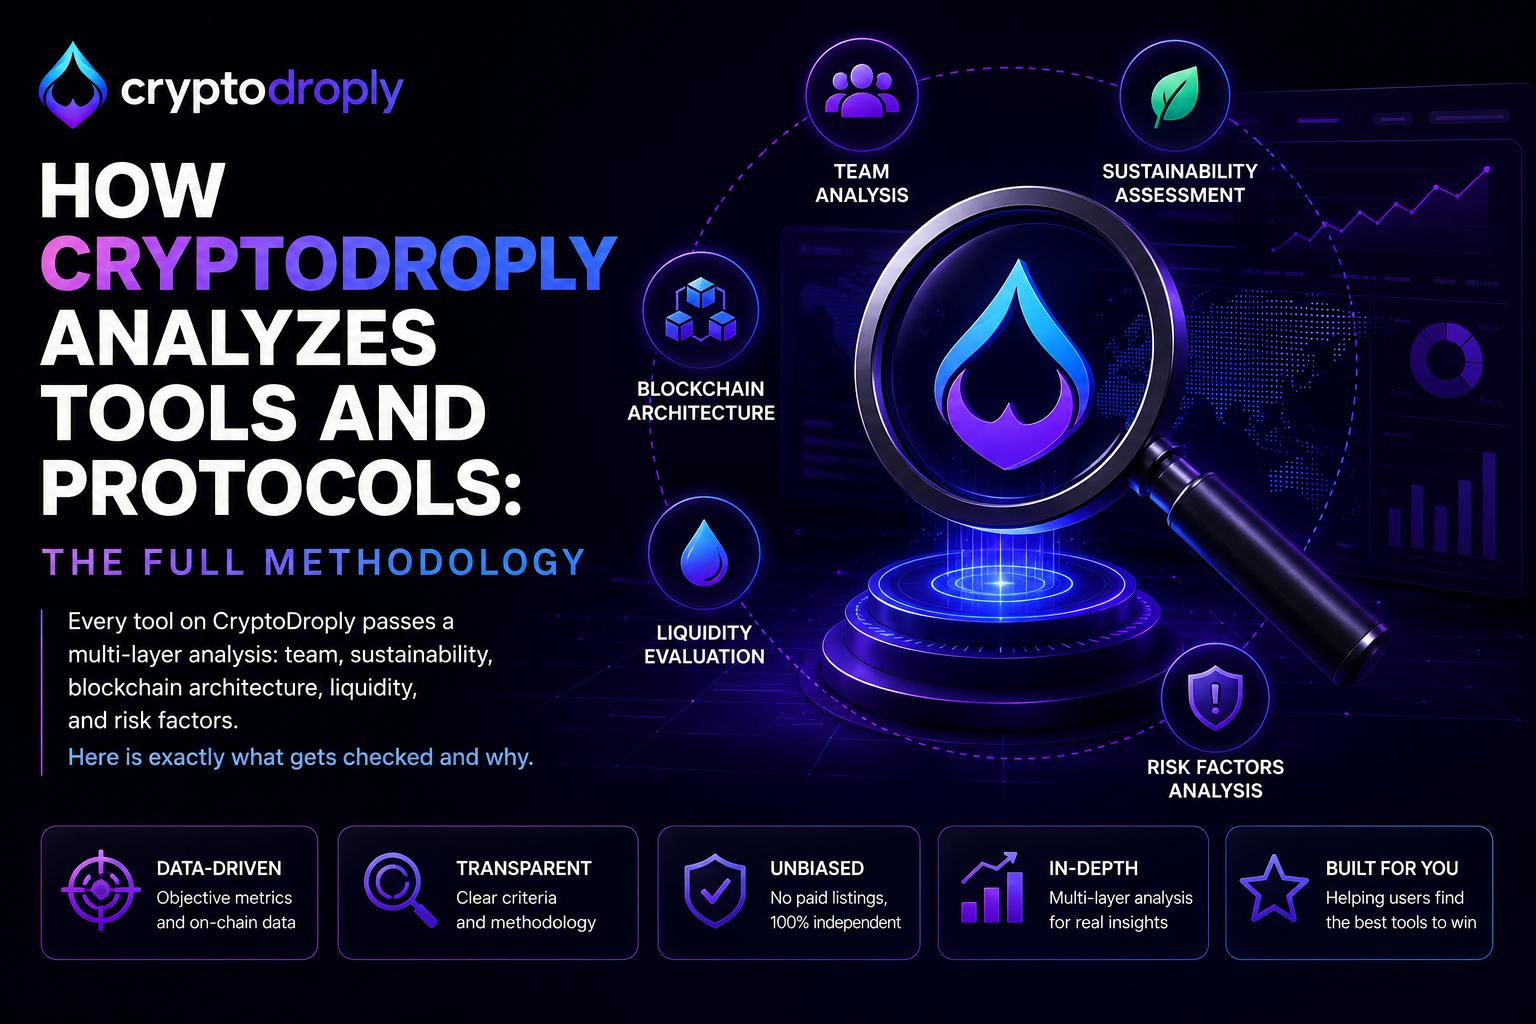
Qualquer pessoa pode fazer uma lista de ferramentas crypto.
A internet está cheia delas. A maioria é montada com base em receita de afiliados: as ferramentas com as maiores comissões de indicação aparecem primeiro, as que não pagam nada ficam de fora, e a análise é o texto que a equipe de marketing da ferramenta forneceu. A lista parece um recurso útil. Na prática, funciona como um catálogo de anúncios.
A CryptoDroply foi criada como resposta direta a esse modelo. Toda ferramenta do banco de dados passou por uma análise estruturada antes de ser listada, e a metodologia é a mesma, independentemente de a ferramenta ter um programa de indicação, uma oferta de parceria ou nenhuma relação comercial conosco.
Este artigo explica essa metodologia. Não para promovê-la, mas porque você merece entender o que a análise realmente cobre, quais são seus limites e por que até uma ferramenta que passa em todas as verificações ainda pode carregar riscos que nenhuma análise elimina por completo.
A transparência sobre o processo faz parte do processo.
A análise começa pela categoria
Ferramentas diferentes exigem estruturas de avaliação diferentes
Uma hardware wallet e um protocolo de yield DeFi são ambos ferramentas crypto. Do ponto de vista de risco e avaliação, quase não têm mais nada em comum. Aplicar o mesmo checklist a ambos produziria uma análise superficialmente uniforme, que deixa de lado o que realmente importa em cada caso.
O primeiro passo para avaliar qualquer ferramenta na CryptoDroply é identificar a qual categoria ela pertence e quais são os fatores de risco específicos dessa categoria. Uma exchange centralizada é avaliada principalmente pelo modelo de custódia, pela situação regulatória e pelo histórico. Um protocolo DeFi é avaliado pela arquitetura de smart contracts, pela mecânica de liquidez e pela tokenomics. Uma ferramenta de privacidade é avaliada pelo modelo criptográfico, pelo status de código aberto e por ter sido auditada de forma independente ou não. Um rastreador de portfólio é avaliado pelas permissões de acesso a dados e por exigir ou não conexões de wallet que possam criar exposições de segurança.
A categoria determina quais parâmetros pesam mais. A seguir está a estrutura que se aplica a todas as categorias, com mais profundidade específica onde ela é mais relevante.
Camada um: a equipe
Quem está construindo e se pode ser responsabilizada
A equipe por trás de uma ferramenta é a primeira e, em muitos aspectos, a mais importante das variáveis. A tecnologia pode ser copiada, redirecionada ou reescrita. O julgamento, a integridade e a responsabilidade das pessoas que a constroem não podem ser substituídos apenas pela arquitetura técnica.
Identificação e histórico. A equipe é publicamente identificável? Os fundadores e os principais colaboradores têm trajetórias profissionais verificáveis? Já estiveram associados a projetos anteriores e, se sim, o que aconteceu com eles? Uma equipe que já construiu e operou com sucesso outras ferramentas no setor tem um perfil de risco bem diferente de uma que aparece pela primeira vez com uma apresentação bem polida.
Equipes anônimas não são automaticamente desqualificadas no mundo crypto. O setor tem uma cultura genuína de contribuição pseudônima, e alguns projetos bem-conceituados foram construídos por pessoas que preferem não se identificar publicamente. Mas o anonimato eleva a exigência de evidências em todos os outros pontos: a arquitetura técnica precisa ser auditada de forma mais robusta, o histórico do próprio protocolo precisa ser mais longo, e a ausência de responsabilidade pessoal precisa ser compensada por responsabilidade estrutural no código.
Alinhamento de incentivos. Como a equipe é remunerada? Alocações de tokens sem período de vesting são um sinal de alerta: permitem que os fundadores saiam no lançamento, sem compromisso de longo prazo. Cronogramas longos de vesting com cliffs, divulgados publicamente e verificáveis onchain, são um sinal positivo de que o interesse financeiro da equipe está ligado à saúde do projeto no longo prazo.
Qualidade e consistência da comunicação. A equipe se comunica de forma regular, substantiva e honesta, tanto sobre os avanços quanto sobre os problemas? Uma equipe que só publica atualizações de marketing e some quando algo dá errado demonstra exatamente o padrão de comportamento que antecede os piores desfechos neste setor.
Camada dois: sustentabilidade e modelo de negócio
Nem Ponzi, nem estrutura multinível, nem castelo de cartas
Esta é a camada que elimina o maior número de ferramentas da consideração, porque uma parcela significativa do que se apresenta como infraestrutura financeira em crypto é estruturalmente insustentável.
O teste de sustentabilidade é simples em princípio: de onde vem o yield? Se um protocolo oferece retornos, onde está a atividade econômica que os gera? Existem respostas legítimas: taxas de negociação de volume real, juros de empréstimos de tomadores reais, recompensas de staking pela provisão real de segurança à rede. Existem também as ilegítimas: fundos de participantes antigos pagando retornos a participantes novos, emissões de tokens que diluem os detentores atuais para criar a aparência de yield, ou estruturas circulares em que o próprio token do protocolo é a principal garantia de empréstimos denominados no mesmo token.
A questão do Ponzi não é sobre rótulos. É sobre mecânica. Um sistema em que a única forma de pagar os participantes atuais é com o capital de participantes futuros é estruturalmente frágil, independentemente do nome que receba. Quando a entrada de novos participantes diminui, o sistema não consegue sustentar suas obrigações. Isso não é uma previsão. É aritmética.
Estruturas de indicação multinível são uma preocupação à parte. Ferramentas que geram uma parte relevante de sua receita recrutando novos usuários, e não com a utilidade real do produto, expõem os participantes ao risco específico das estruturas de marketing multinível: quanto mais tarde você entra, mais da estrutura está acima de você e menos real é a atividade econômica da qual você participa.
A pergunta sobre o modelo de negócio é feita a toda ferramenta em todas as categorias. O que essa ferramenta realmente faz que gera valor econômico sustentável? Se a resposta exige raciocínio circular, a ferramenta não passa por esta camada.
Camada três: arquitetura blockchain e análise técnica
Em ferramentas no nível do protocolo, o código é o contrato
Para ferramentas que operam diretamente em uma blockchain, sejam protocolos DeFi, plataformas de staking, infraestrutura de bridges ou qualquer aplicação onchain, a análise técnica vai até a arquitetura dos próprios smart contracts.
Auditorias de smart contracts. O contrato foi auditado por uma empresa de segurança independente e reconhecida? Os relatórios de auditoria estão disponíveis publicamente para a maioria dos protocolos legítimos e contêm tanto os achados quanto as respostas da equipe a eles. Um protocolo sem auditoria, ou com achados críticos que não foram resolvidos, carrega uma categoria de risco que nenhum nível de yield consegue justificar.
Qualidade da auditoria, não só sua existência. Nem todas as auditorias são iguais. Um relatório de uma empresa respeitada, com histórico de identificar vulnerabilidades reais, é um sinal diferente de uma revisão de segurança autopublicada ou de um relatório de uma entidade desconhecida. A CryptoDroply verifica quem realizou a auditoria, quando e o que a cobertura incluiu.
Possibilidade de atualização do contrato. Um smart contract com funções administrativas de atualização dá à equipe a capacidade de mudar as regras depois da implantação. Isso não é inerentemente malicioso, pois atualizações às vezes corrigem bugs reais, mas é um risco de centralização que precisa ser claramente entendido. Um protocolo que afirma ser descentralizado, mas mantém chaves de administrador capazes de modificar qualquer parâmetro do contrato, não é tão descentralizado quanto alega.
Dependências de oráculos. Muitos protocolos DeFi dependem de oráculos de preço: fontes externas de dados que informam ao contrato quanto os ativos valem. A manipulação de oráculos foi o vetor de alguns dos maiores exploits da história do DeFi. Protocolos que usam sistemas de oráculos robustos e descentralizados, com várias fontes de dados, são significativamente mais resilientes do que aqueles que dependem de uma única fonte de preço, que pode ser manipulada por meio de flash loans ou de condições de mercado com baixa liquidez.
Camada quatro: liquidez e mecânica DeFi
Onde está o dinheiro e quem o controla
Para protocolos DeFi em particular, a análise de liquidez é uma camada própria, porque é onde residem alguns dos riscos mais sutis e perigosos.
Concentração de liquidez. Quem fornece a liquidez de um protocolo? Se um pequeno número de wallets responde pela maior parte de um pool de empréstimo, de um yield farm ou de um par de liquidez, essas wallets podem sair ao mesmo tempo e desestabilizar todo o protocolo. Uma liquidez saudável é amplamente distribuída entre muitos provedores independentes, sem um único ponto de saque.
Mecanismos de saque e bloqueios de liquidez. Os provedores de liquidez podem sacar instantaneamente, ou há bloqueios por tempo? O que acontece com o protocolo se uma grande porcentagem dos provedores de liquidez sacar ao mesmo tempo? Protocolos sem nenhuma fricção de saque podem sofrer dinâmicas de corrida bancária: se a confiança cai, todos correm para a saída ao mesmo tempo, e os últimos a sair recebem as piores condições ou nada.
Fluxos internos de fundos e mecânicas ocultas. Esta é a parte mais técnica da análise e a mais difícil de resumir de forma simples. Smart contracts podem conter lógica que não é óbvia na interface do usuário. Estruturas de taxas que redirecionam uma parte dos fundos dos usuários para endereços específicos. Condições em que wallets de administradores podem acessar o tesouro. Mecanismos que parecem geração de yield, mas na verdade são apenas redistribuição de tokens de um grupo de participantes para outro.
Ler código de contratos não é uma habilidade que a maioria dos usuários tem, e é justamente por isso que esta camada de análise existe. As ferramentas na CryptoDroply foram avaliadas quanto a essas mecânicas, e aquelas cuja análise de contrato revela lógica que não corresponde ao propósito declarado não são listadas.
Camada cinco: risco residual e por que ele nunca chega a zero
Mesmo uma boa análise não consegue eliminar todo o risco
Esta é a parte que toda metodologia honesta precisa reconhecer, e que a maioria das análises de plataformas evita porque enfraquece a narrativa tranquilizadora que elas tentam construir.
Nenhuma análise elimina o risco. Ela o reduz, o identifica e ajuda você a entender qual categoria de risco está aceitando. O risco nunca chega a zero.
Ferramentas centralizadas podem fechar. Uma empresa pode decidir encerrar seu produto, ficar sem financiamento, enfrentar uma ação regulatória que force o fechamento ou simplesmente parar de ser mantida. Quando uma ferramenta centralizada fecha, os ativos ou dados que os usuários armazenaram ali podem ser perdidos, ficar inacessíveis ou ser devolvidos apenas em parte. Esse é um risco de negócio que existe para todo produto operado por uma empresa, independentemente de quão bem ela tenha sido gerida no passado. A FTX foi auditada. A FTX tinha investidores institucionais. A FTX colapsou quase da noite para o dia e bilhões em fundos de usuários foram perdidos. O ponto não é que auditorias sejam inúteis. O ponto é que elas não previnem todas as categorias de falha.
Protocolos descentralizados podem ser hackeados. A história do DeFi é marcada por exploits que drenaram centenas de milhões de dólares de protocolos por meio de vulnerabilidades que não foram detectadas em auditorias. A Ronin Network perdeu $625 million em 2022 por meio do comprometimento de validadores. A Poly Network foi explorada em $611 million. A Nomad Bridge perdeu $190 million. No exemplo significativo mais recente, a Aave passou por um evento de estresse relacionado à governança que evidenciou riscos de liquidez em torno de certos tipos de colateral, especialmente em condições de mercado com baixa liquidez. O protocolo sobreviveu e reagiu, o que fala bem da resiliência do seu design, mas mostrou que até os protocolos DeFi mais consolidados e cuidadosamente construídos carregam riscos de cauda que surgem em condições específicas de mercado.
Terra Luna: o caso que poderia ter sido lido
Vale examinar a Terra Luna em detalhes, porque, ao contrário de muitos colapsos, a fragilidade estrutural era visível na mecânica antes de o colapso ocorrer.
A stablecoin UST da Terra mantinha sua paridade com o dólar não por meio de reservas em dólar, mas por uma relação algorítmica com seu token irmão, o LUNA. Quando a demanda por UST era alta, LUNA era queimado para cunhar novos UST, reduzindo a oferta e sustentando o preço do LUNA. Quando UST era resgatado, LUNA era cunhado, aumentando a oferta.
A falha fatal estava na relação reflexiva: se a confiança no UST começasse a cair, o UST seria negociado abaixo da paridade, provocando resgates em grande escala, que cunhariam quantidades enormes de LUNA, o que pressionaria o preço do LUNA para baixo, o que reduziria ainda mais a confiança no UST, o que provocaria mais resgates. Uma espiral da morte, que se reforça sozinha nos dois sentidos.
Esse mecanismo não estava escondido. Estava publicado na própria documentação do protocolo. Analistas do setor crypto levantaram preocupações sobre ele de forma explícita, por escrito, em fóruns públicos, antes do colapso. As preocupações foram descartadas ou ignoradas por participantes que ganhavam 20 percent de yield anual por meio do Anchor Protocol e não queriam examinar o que gerava esse yield.
A pergunta de análise que deveria ter sido feita, e que a CryptoDroply faz a toda ferramenta que gera yield, era a pergunta de sustentabilidade da Camada Dois: de onde vem realmente o yield de 20 percent? A resposta honesta, que os documentos sustentavam para quem os lesse, era: principalmente de subsídios da Terra Foundation destinados a incentivar a adoção, combinados com mecânicas reflexivas de tokens. Não de atividade econômica sustentável. O yield era um custo de aquisição de clientes, não um retorno sobre capital produtivo.
Isso era legível antes de acontecer. Não com certeza, mas com sinais suficientes para justificar uma cautela séria.
Risco de contraparte em todas as suas formas. Mesmo um protocolo tecnicamente perfeito é tão confiável quanto o oráculo que fornece seus preços, a bridge que o conecta a outras chains, o custodiante que guarda os ativos subjacentes em um token wrapped e o processo de governança que poderia votar para mudar qualquer parâmetro. O risco é em camadas e interconectado. Uma análise de um único componente isolado deixa de ver as dependências sistêmicas.
O que a análise produz e o que ela não produz
Uma lista filtrada, não uma garantia
O resultado dessa análise é um banco de dados de ferramentas que passaram por uma avaliação estruturada em equipe, sustentabilidade, arquitetura técnica, mecânica de liquidez e perfil de risco. Ferramentas que falham em qualquer camada não são listadas. As que passam são listadas com o contexto de risco relevante, não com um atestado de integridade.
A CryptoDroply não é uma garantia. É um filtro. Um filtro construído com uma metodologia consistente, aplicado sem viés comercial e atualizado conforme surgem novas informações sobre as ferramentas listadas.
A diferença entre uma lista filtrada e uma lista aleatória não é que a lista filtrada não contenha risco. É que o risco da lista filtrada foi examinado, compreendido e divulgado, em vez de ignorado.
Essa é uma diferença significativa. Não é o mesmo que segurança.
FAQ
Como a CryptoDroply decide quais ferramentas analisar?
As ferramentas são selecionadas com base na cobertura de categorias, no uso pela comunidade e em pedidos dos usuários. A estrutura de análise é aplicada de forma consistente, independentemente de a ferramenta ter alguma relação comercial com a CryptoDroply. Ferramentas com programas de indicação não são priorizadas em relação às que não têm.
O que acontece se uma ferramenta na CryptoDroply for considerada problemática depois?
A listagem é atualizada com as informações relevantes e, quando a avaliação de risco muda de forma material, a ferramenta é removida ou sinalizada. O banco de dados é mantido como um documento vivo, não como uma lista estática.
Passar na análise da CryptoDroply significa que a ferramenta é segura?
Não. Significa que a ferramenta passou por uma avaliação estruturada em várias camadas e que os riscos identificados são divulgados. Existe risco residual em toda ferramenta deste setor. A análise reduz e esclarece o risco. Ela não o elimina.
Por que a Terra Luna é mencionada como algo que poderia ter sido identificado?
Porque a fragilidade estrutural estava na documentação publicada antes do colapso. O mecanismo de paridade algorítmica, a dinâmica reflexiva de cunhagem de LUNA e o yield subsidiado por grants foram todos descritos publicamente. A camada de sustentabilidade da análise da CryptoDroply, especificamente a pergunta sobre de onde o yield realmente vem, teria sinalizado isso como uma preocupação significativa.
Qual é a diferença entre como ferramentas centralizadas e descentralizadas são avaliadas?
Ferramentas centralizadas são avaliadas principalmente pela sustentabilidade do modelo de negócio, pela responsabilidade da equipe, pela situação regulatória e pelo modelo de custódia. Ferramentas descentralizadas recebem camadas adicionais de análise técnica sobre a arquitetura de smart contracts, a qualidade da auditoria, a mecânica de liquidez e as dependências de oráculos. Ambas carregam riscos residuais específicos de seu modelo: ferramentas centralizadas podem fechar, protocolos descentralizados podem ser explorados.
A análise descrita neste artigo leva tempo. Exige ler documentação, examinar contratos, verificar históricos de equipes e fazer perguntas que os materiais de marketing não foram feitos para responder.
A maioria das plataformas não faz isso porque é caro fazer com rigor e não produz os resultados mais convenientes do ponto de vista comercial. Uma análise minuciosa de uma ferramenta com condições generosas de afiliado pode concluir que ela não deve ser recomendada. Essa conclusão custa dinheiro.
A CryptoDroply faz mesmo assim. Porque a alternativa, uma lista construída com base em comissões em vez de análise, é exatamente o que torna este setor perigoso para as pessoas que mais precisam de informação confiável.
Toda ferramenta do banco de dados passou por este processo. Todo risco que identificamos é divulgado. Toda limitação da própria análise é reconhecida, inclusive a fundamental: nenhuma análise torna qualquer ferramenta deste setor livre de riscos.
O que você recebe da CryptoDroply é a melhor avaliação independente disponível, aplicada de forma consistente e sem viés comercial. O que você faz com essa avaliação é decisão sua, tomada com melhores informações do que a maioria das pessoas neste setor jamais tem acesso.
Explore o banco de dados completo de ferramentas avaliadas na CryptoDroply →
Membros PRO têm acesso às notas completas de análise por trás de cada ferramenta listada, incluindo os alertas de risco específicos identificados durante a avaliação e o raciocínio por trás das decisões de inclusão ou exclusão.